离职员工还能登录邮箱吗?如何即时回收权限?1. 离职当天先在后台停用账号登录,再重置密码并解除手机多因素认证绑定;2. 逐项撤销邮箱委托、共享邮箱权限,检查自动转发规则,测试登录与来信确认回收生效;3. 停用而非删除账号,历史邮件归档留存,客户往来由接管人承接,客户资产完整留在公司。
一、离职员工的邮箱,为什么总是“关不干净”?
答案很直接:离职当天账号仍可登录是常态,问题出在管理动作没有跟上。很多团队的“回收权限”就是把密码改掉,但改密码只是关上了一扇门,还有好几扇窗开着。
常见漏洞包括:
- 密码未重置:员工离职后继续用原密码登录,收发照常;
- 手机验证方式仍在:即使改了密码,绑定在他手机上的多因素认证还能通过验证;
- 共享邮箱权限未撤:人走了,sales@、support@的访问权限还挂在他名下;
- 自动转发未检查:来信被静默转发到他个人邮箱,公司毫无察觉;
- 本地客户端缓存可离线查看:Outlook等客户端早已把邮件下载到他的电脑,断网也能翻看。
这五条里最容易被忽略的是后两条——它们不产生登录记录,管理员在后台看不出任何异常。
问题的根源不在员工“不自觉”,而在于管理工具本身没有提供足够的可见性和控制粒度。管理员看不到账号上次登录时间、看不到谁改过什么配置,自然无从下手。这也是为什么离职交接在很多公司要靠“口头叮嘱+事后补救”来完成。
二、员工离职后,邮箱账号到底怎么处理?
处理的目标很明确:离职当日账号无法登录、客户来信有人接管、历史往来完整留存。围绕这三点,操作可以拆成四步。
1. 步骤目标:一次操作覆盖所有访问入口
- 停用登录:在管理后台直接停用该成员账号,这一步优先于改密码,因为它让所有入口同时失效;
- 重置密码与认证方式:改密码的同时,解除他手机上的验证绑定,多因素认证的残留是最常见的“后门”;
- 撤销委托与共享权限:如果他把邮箱委托给了同事、或被加入了某个共享邮箱,逐项撤销;
- 检查转发规则:查看他的账号里有没有设置自动转发到外部邮箱,这个动作最好在离职面谈之前就做。关于邮件自动转发功能的详细规则,可以进一步了解如何查看员工收发件与转发设置。
2. 容易遗漏的三项
一是多因素认证绑定。很多管理员改完密码就收工,忘了验证方式还挂在他手机上,等于门换了锁、钥匙还在他兜里。
二是邮箱委托授权。如果在职期间他曾把邮箱委托给助理代收代回,离职时这些授权关系不会自动消失,需要手动清理。
三是审计信息的缺失。如果你的邮箱后台根本看不到账号上次登录时间、上次重置密码时间,你就无法确认回收是否真的完成了。以Zoho邮箱为例,管理员可以直接查看成员的账号创建时间、上次重置密码时间、上次登录时间,并一键停用成员登录——回收有没有生效,看一眼后台就有答案,不需要“感觉上应该关掉了”。
3. 完成检查
- 离职当天:用他的账号尝试登录一次,确认已被拒绝;
- 离职当天:给他的地址发一封测试邮件,确认由接管人收到或进入归档;
- 离职一周内:抽查共享邮箱成员列表,确认他的名字已不在其中。
另外一个常见纠结:离职账号该“停用”还是“删除”?
多数情况下应该停用而不是删除。历史邮件是业务凭证——客户承诺、报价确认、纠纷往来都躺在里面,删掉账号等于把这些证据一并销毁。合规留存、按账户归档,是更稳妥的处理方式。删除只适合那些从未参与客户往来的内部辅助账号。

三、企业邮箱权限即时回收设置,选邮箱时就该看的三项能力
对于正在选型或考虑更换邮箱的团队,值得把“离职交接能力”前置到选型阶段。企业邮箱权限即时回收设置的能力,决定离职交接是“一次点击”还是“一场拉锯”。
下面的对照表列出了管理者最该核验的能力项,选型时可以逐行打勾:
| 管理能力项 | 有与无的差异 | 对管理者意味着什么 |
|---|---|---|
| 审计信息可见性 | 能否查看账号上次登录、上次改密时间 | 回收是否生效有据可查,不用靠猜 |
| 账号停用时效 | 停用是否即时生效、是否覆盖所有客户端 | 离职当天就能切断全部访问 |
| 共享邮箱管理 | 公共邮箱能否由管理员增删成员 | sales@等地址的接管不依赖个人 |
| 邮箱委托管理 | 委托授权能否查看并撤销 | 代收代回的权限边界可控 |
| 登录方式控制 | 是否支持密码+多因素认证组合 | 换密码时能同步关闭手机验证残留 |
| 邮件归档留存 | 离职账号的历史邮件能否完整保留 | 业务凭证和客户记录留在公司 |
| 别名承接 | 离职者的地址能否转为别名由他人接收 | 过渡期客户来信不断档 |
| 中文售后支持 | 出问题时能否5×8小时中文响应 | 迁移和配置问题能快速落地 |
以Zoho邮箱为例说明几个差异点:管理员后台可直接查看账号创建、上次重置密码、上次登录等审计字段并停用成员登录;登录方式支持密码+可选多因素认证(含二维码、推送通知等方式),改密码时可同步处理验证残留;单账号最多支持30个邮箱别名,离职者的地址可以转为接管人的别名继续收信;同时提供5×8小时中文多渠道售后,配置问题有专人响应。具体能力范围以实际套餐为准。
按团队类型给结论:有专职管理员、多人共用公共邮箱、客户往来频繁的团队(外贸、销售型公司),管理能力项越全越好,选型时审计可见性和停用时效是硬标准;三五人的小团队如果暂时没有管理需求,可以先从轻配置起步,但“停用即生效”这一项仍然值得保留——它不增加日常成本,只在关键时刻起作用。如果你正在对比各家产品,也可以参考2025年企业邮箱排行榜再结合自身管理需求做决定。
四、权限管住之后,协作不受影响才是好基建
权限回收管的是“出口”,日常协作要的是“顺畅”。两者不冲突的前提,是邮箱在权限集中管理和使用便利之间有完整设计。以下三个能力,正好回应前文提到的几类问题。
1. 单点登录SSO
前面提到离职回收最怕“改不干净”,根源之一是权限散落在多个系统里。单点登录SSO基于SAML协议,员工用现有OA/ERP账号密码直接登录Zoho邮箱,一次登录访问所有企业应用,IT集中管理权限、降低安全风险。
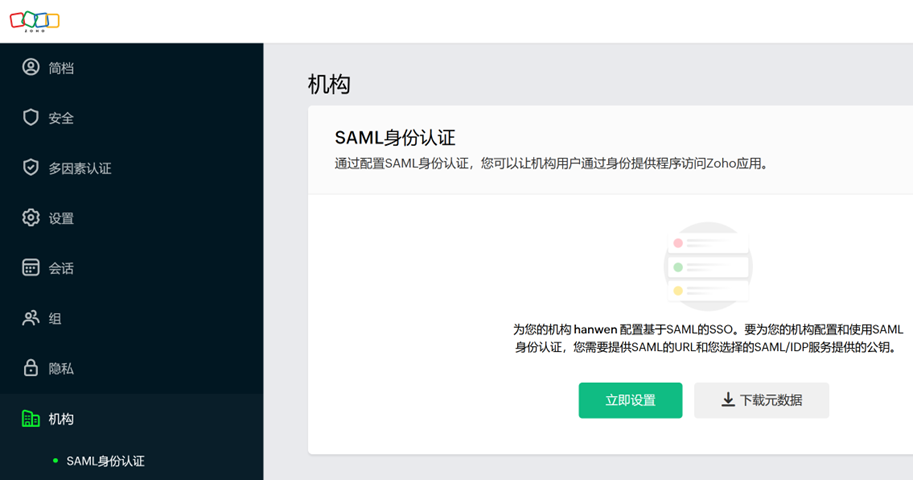
管理员在管理后台配置SAML并完成与现有身份系统的对接即可启用。具体范围以实际套餐为准,通常需要在管理后台由管理员开启。启用后,离职时在身份系统里停用一次,邮箱等所有应用的访问同步失效,不用逐个系统“关窗”。
2. MDM移动访问管理
第1个章节里“本地客户端缓存可离线查看”是最难堵的漏洞,靠改密码解决不了。MDM移动访问管理让超管精确控制员工在哪些设备上访问邮件、登录后能做什么操作,按岗位精细化分配访问策略,工作机密不出公司边界。
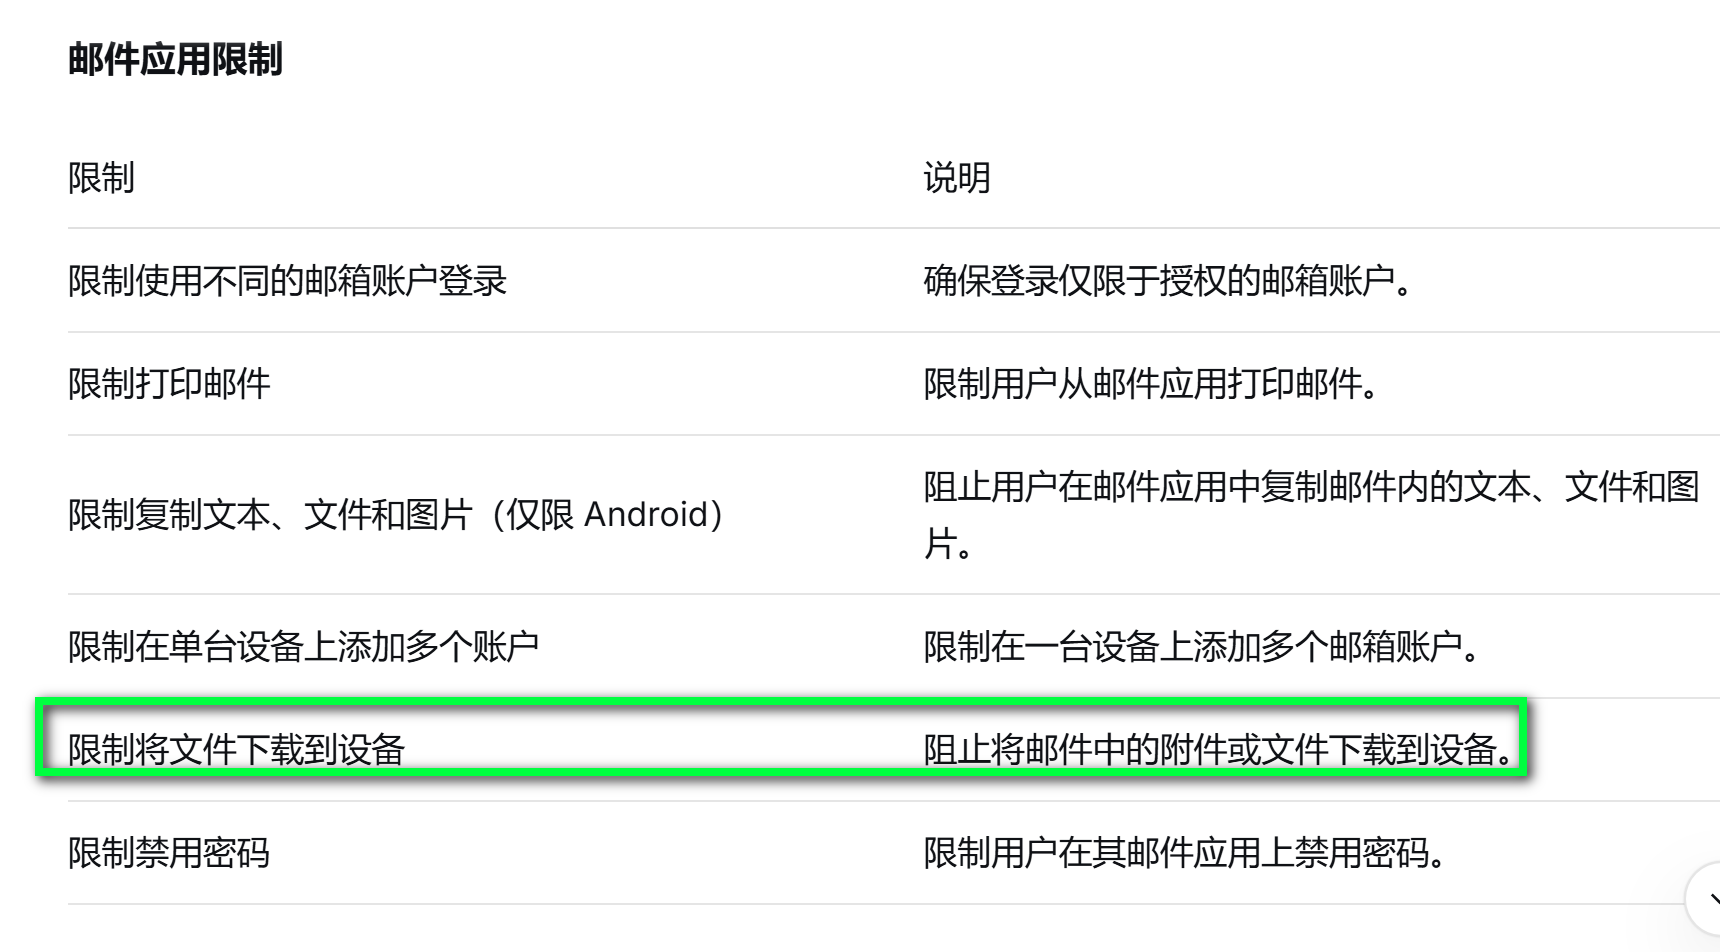
管理员在后台为不同岗位设定设备访问策略,未授权的设备无法访问企业邮箱。具体范围以实际套餐为准,通常需要在管理后台由管理员开启。员工离职时,收回设备访问权限即可切断他个人设备上的访问入口,邮件不再跟着设备走。
3. IMAP/POP3绑定
第3个章节的交接场景里,接管人往往要在熟悉的客户端里处理离职者的客户往来。Zoho邮箱支持IMAP/POP3绑定其他邮箱账号(Gmail、163、阿里等国内外邮箱),一个邮箱统一管理多个账号,一键切换无需密码。
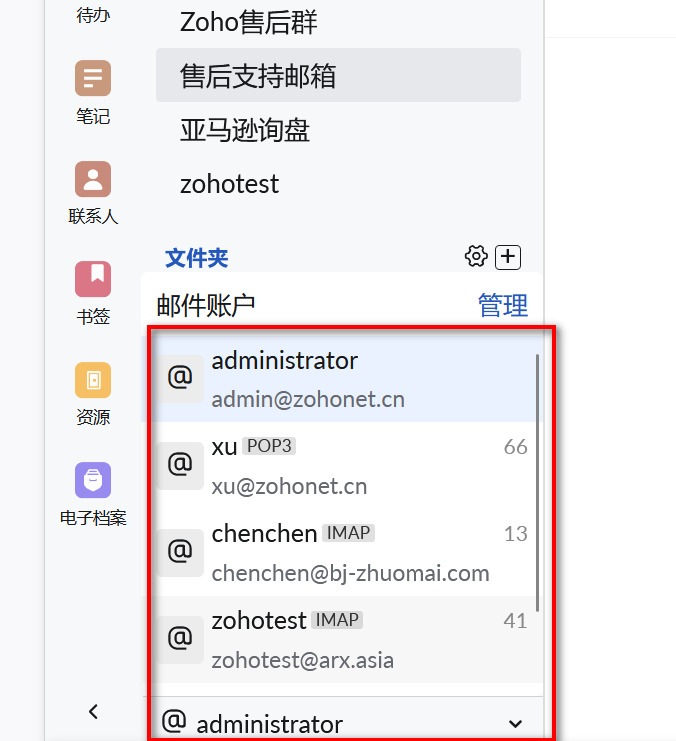
管理员或用户在邮箱设置中添加绑定账号并完成授权即可。具体范围以实际套餐为准,通常需要在管理后台由管理员开启。离职交接时,客户往来的接管可以在统一的客户端环境里完成,切换成本降到最低,不改变接管人的日常工作习惯。

五、完成交接后,还需要检查什么
条件化地说:有管理员管理需求、多人共用公共邮箱、客户资产密集的团队,优先选管理能力完整的方案,权限即时回收、审计可见、归档留存这几项值得为之付费;纯个人使用、没有离职交接问题的用户,无需为这些管理功能买单,轻量配置起步即可。
下一步动作建议:先整理一份账号清单,标出每个成员的登录方式、委托关系和共享邮箱归属;再检查一遍现有的授权和转发规则;选型中的团队可以用真实业务试用验证——在试用环境里模拟一次完整的离职交接流程,从停用账号到接管来信走一遍,比看任何功能列表都直观。
员工走了,客户邮件还留在他手里?账号权限即时停用,往来记录完整留在公司,交接不再靠自觉。让客户资产真正留在公司——立即试用,在真实业务里跑一遍管理员后台与交接流程。
你可能还会问的几个问题:
离职员工带走客户邮件怎么防?
是。通过管理员侧的账号停用、转发规则检查和按账户归档,可以做到权限即时回收、往来记录完整留在公司,前提是这些配置在员工在职期间就已启用,而非离职时临时补救。
删除账号能代替权限回收吗?
否。删除会把历史邮件一并清掉,客户凭证和业务记录无法追溯。停用账号+归档留存才是兼顾安全与合规的做法。
一个人也需要这些管理功能吗?
否。单人使用没有交接场景,从轻量配置起步即可;当团队出现共用邮箱、委托代收的需求时,再升级管理能力也不迟。
Zoho Mail企业邮箱,深受国内外企业一致喜爱。纯净无广告,安全加密全球畅邮。
欢迎咨询:400-660-8680转841。立即免费体验15天: https://www.zoho.com.cn/mail/