给FDA发邮件被退回该怎么办?1. 先从退信报错分类定位断点,区分加密拒绝、认证失败、信誉拦截再处理,勿盲目重发;2. 依次配置Zoho邮箱中的SPF/DKIM/DMARC域名认证、开启强制TLS加密发信,并向多域名测试地址连续验证送达与认证项PASS;3. 配置全对仍被退回多为发件IP信誉问题,高频合规发信场景建议更换有自建海外链路和完整加密支持的邮箱基建。
一、FDA 是谁,为什么它只认强制 TLS
出口美国的药品、医疗器械、保健食品、化妆品和食品企业,邮件常常要直接发到 FDA 的官方域名。加密要求没达标,邮件被退回,整个申报流程就得等。很多企业选型时才发现,“邮箱支持 TLS”和“邮箱能强制 TLS”是两件事。
FDA 是什么
FDA 全称 Food and Drug Administration,中文常称美国食品药品监督管理局,隶属美国卫生与公众服务部(HHS,U.S. Department of Health and Human Services)。出口到美国的药品、医疗器械、保健食品(膳食补充剂)、化妆品、食品和宠物食品等品类,都在它的监管范围内。
哪些邮件会经过 FDA
对这些行业的企业来说,跟 FDA 的往来不只是一封确认信,常见邮件包括:
- 企业与产品注册、列名相关的申报材料;
- 审评问询的补正回复、补充数据提交;
- 临床试验、医疗器械上市前沟通;
- 上市后报告,比如不良反应、年度报告;
- 核查、问询和日常合规往来。
这些邮件里常有配方、临床数据和质量体系信息,一旦被拦截、篡改,或者退回到明文传输,影响的不只是一封信。
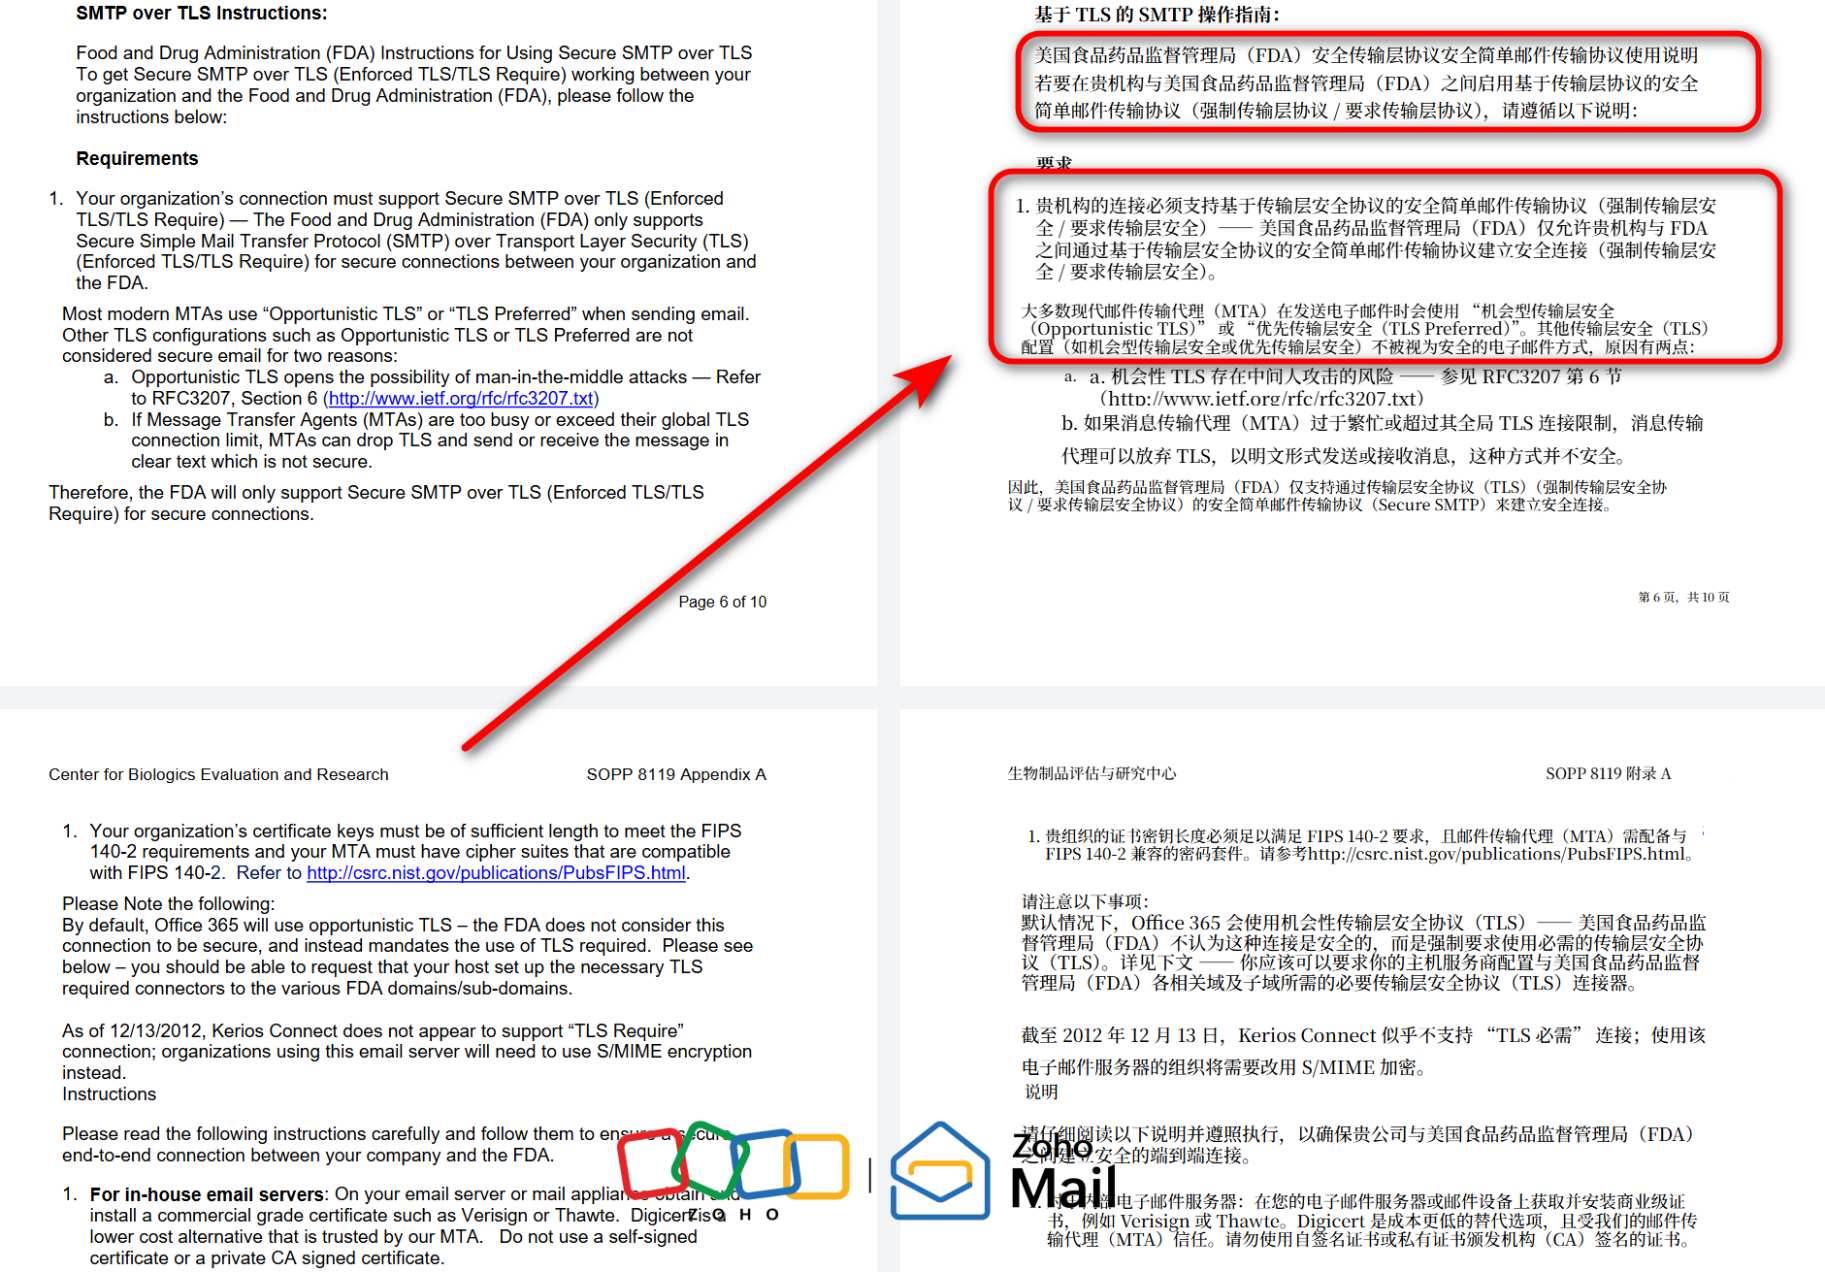
在FDA最新的公告中特地提及,邮箱必须要开启TLS。
为什么机会式 TLS 不算数
多数现代邮件系统默认用机会式 TLS 或 TLS Preferred 发信,对方能加密就加密,谈不下来就明文发出去。FDA 不接受这种模式,理由有两条。
- 中间人攻击风险:机会式 TLS 在协商环节留了口子,攻击者有机会在两跳之间拦截或篡改邮件,参见 RFC 3207 第 6 节。
- 繁忙时降级明文:MTA 太忙或者超过全局 TLS 连接上限时,会放弃协商,直接把邮件以明文送出或者收下。
强制 TLS 的做法正好反过来,对方不支持加密就不发,宁可退信也不降级。FDA 要的是这个确定性,所以它只支持 Secure SMTP over TLS,也就是 Enforced TLS 或 TLS Require。需要较真的域名有三个,fda.hhs.gov、fda.gov、*.fda.gov,漏掉一个,那条链路上的邮件就按默认策略走。
| 对比项 | 机会式 TLS(TLS Preferred) | 强制 TLS(Enforced / TLS Require) |
|---|---|---|
| 协商失败时 | 退回明文继续发 | 不发,退信 |
| 中间人风险 | 协商环节可能被拦截 | 只在加密通道通信 |
| 服务器繁忙时 | 可能降级明文 | 保持加密要求 |
| FDA 是否认可 | 不认可 | 认可 |
二、Zoho 邮箱后台怎么开严格 TLS
这件事在 Zoho 邮箱里是策略级的开关,不用改服务器,也不用上传证书。
配置目标:只对指定域名强制加密,其他往来邮件不受影响。
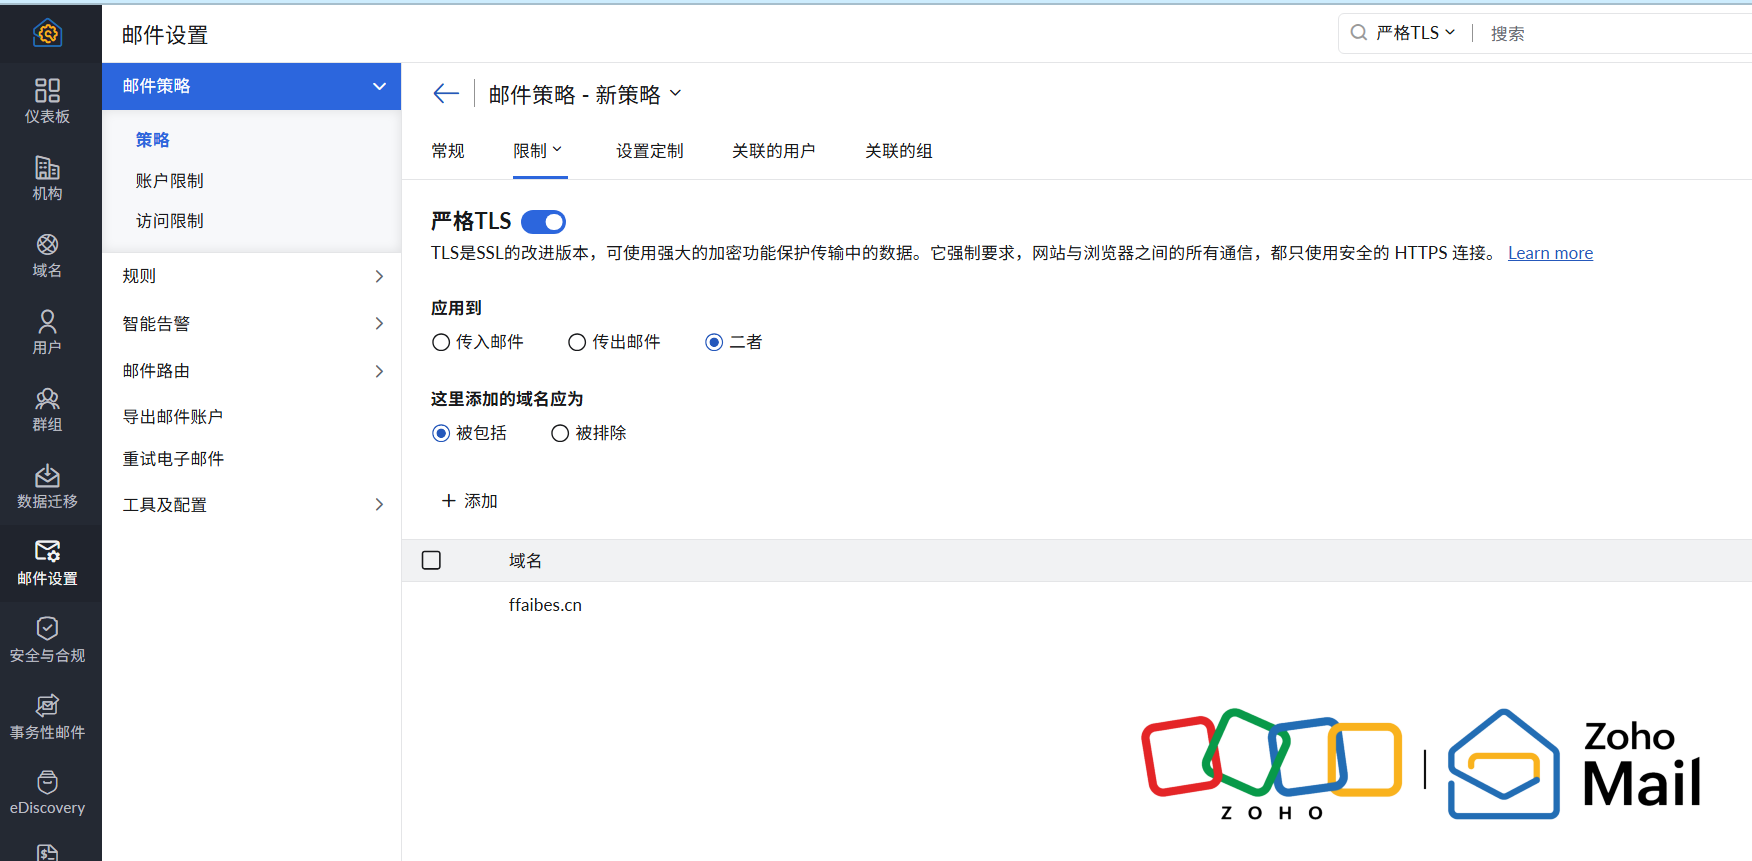
- 登录 Zoho Mail 管理控制台,左侧进“邮件设置”,点“策略”,新建一条策略,或者在已有策略上改。
- 打开“限制”下拉,选“严格 TLS”。
- 把开关打开,选应用范围。传入邮件、传出邮件、二者,三个选项。发往 FDA 至少要覆盖传出;如果还要正常接 FDA 的回信,选二者更省事。
- 域名处理方式选“被包括”,把 fda.hhs.gov、fda.gov、*.fda.gov 填进去,多个域名用逗号隔开。
- 到“关联的用户”和“关联的组”,把这条策略套给实际要对接 FDA 的同事。
- 保存后发一封测试信。
开启后的表现
目标服务器不支持 TLS,发信会收到退信;收信侧同理,不支持 TLS 的域名发来的邮件进不来。这个硬是有代价的,所以域名清单要收窄。“被包括”只对清单里的域名较真,其他往来不受影响;图省事直接全域强制,普通客户的邮件会先掉一批。
容易遗漏的一点:对方那侧也要切
FDA 那侧是双向验证。你先把自己发出去的连接改成强制,通知对接人,对方确认后才把 FDA 回信的连接切到强制。单边开完就以为通了,测试信会一直卡在对方那里。
三、证书和反向解析,这一层归谁负责
FDA 的说明里有一大段在讲证书,商业 CA 签发、禁用自签名和私有 CA、RSA 至少 2048 位、中间 CA 必须一起装、证书上的名字要等于对外 DNS 名。这段话的对象是自建邮件服务器。
邮箱托管在 Zoho 时,出站 TLS 的证书由平台侧维护,不需要自己签,也不需要上传。真正要把证书责任接回来的,是下面几种情况:自建 MTA 直连,链路里加了自己的网关或者反垃圾设备,域名解析指回自有服务器。这些位置上的证书,那套要求一条都跑不掉。
自建场景里几个容易翻车的点,都是原厂文档点名的:
- 证书链不完整:中间 CA 漏装,握手时报 unable to get local issuer certificate,第一反应容易以为证书买错了,其实是链没补全。
- 名称对不上:证书 CN 和对外 DNS 不一致,对方校验直接失败;多台服务器可以用通配符证书,FDA 的 MTA 接受通配符。
- 密钥与套件:RSA 按 2048 位卡,加密套件要能过 FIPS 140-2;SSLv3 必须禁用,TLS 1.0 和 1.1 只在没有 1.2 以上版本时用。
- 反向解析:FDA 用你的 MX 记录定位服务器并做反查,一个 IP 只能有一条 PTR。
- 双向 TLS:mTLS 目前不要配,FDA 暂不支持。
边界判断只有一句:这一段链路是不是自己的设备。MX 记录指向 Zoho,反向解析落在 Zoho 的地址段上,这一段用户改不动;链路里还有自己的出口网关,PTR 就得自己核对。
四、配完怎么验证,不用等客户来报错
配置动作几分钟就做完,验证却常被省掉。等到客户转述“邮件发不过去”,往往已经晚了两三天,中间丢的可能是一份补正材料。
第一层,看自己的日志
发测试信,查邮件跟踪记录和退信原因,能立刻分辨是策略没生效、域名没加对,还是对方那侧还没切。
第二层,配 TLS-RPT 收失败报告
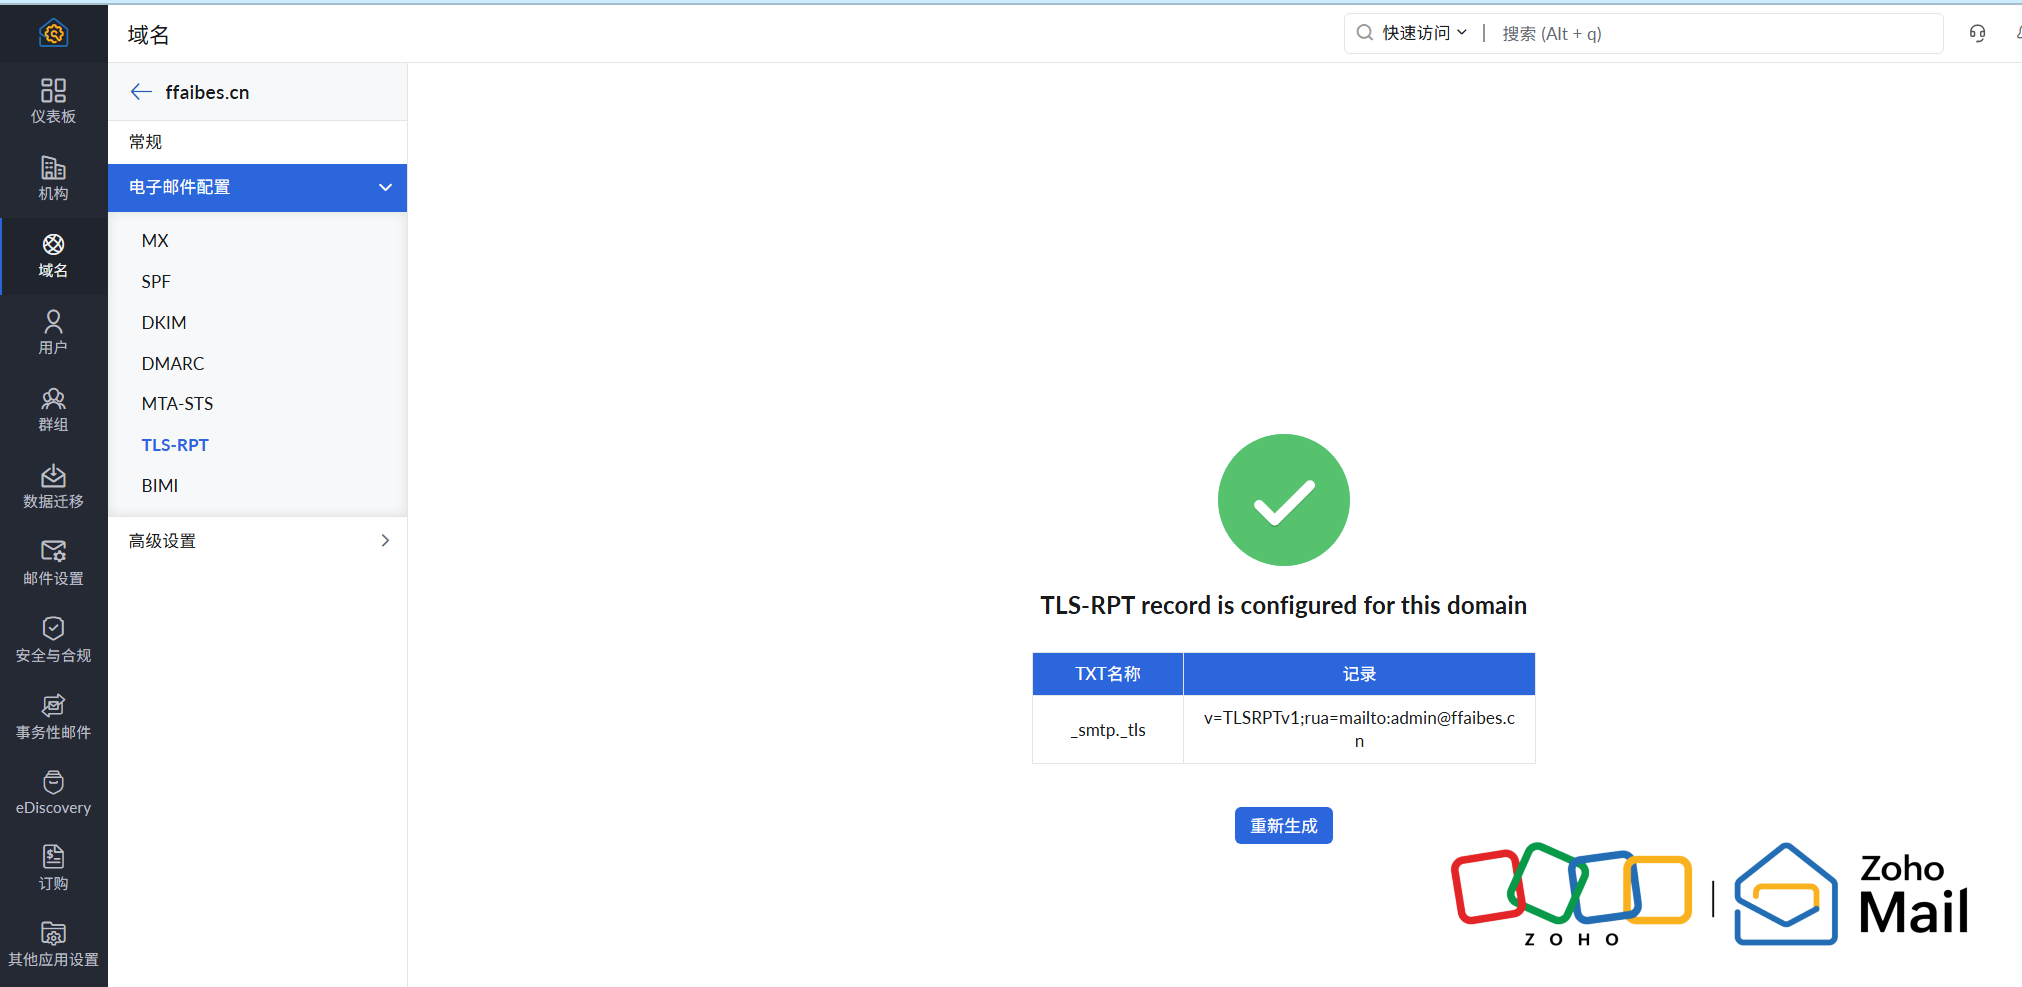
Zoho 后台在“域名”里选“电子邮件配置”,点 TLS-RPT,填一个接收聚合报告的邮箱,点生成,会拿到一条 TXT 记录。名称是 _smtp._tls,值形如 v=TLSRPTv1;rua=mailto:你的邮箱。把记录加到 DNS,对方在 TLS 上失败会按天汇成报告回来。
第三层,对外自检
checktls 这类工具能看证书链、协议版本和加密套件,输出层级选 CertDetail,对标对象填 SecureEmail@fda.hhs.gov,可以顺带看清 FDA 边界 MTA 的配置。这类工具有个已知局限,不校验通配符证书,报出来的错要结合自己的证书再判断一遍。
顺带说一句 MTA-STS
MTA-STS 和严格 TLS 管的方向不同。严格 TLS 管自己收发时的强制,MTA-STS 是对外声明“发给我的邮件必须走 TLS”。它有三个模式,None、Testing、Enforce,一般先在 Testing 跑一段时间看报告,再切 Enforce。
五、给 FDA 发邮件被退回,该怎么办?
退信不是故障,是对方 MTA 给出的一个判断结果,它已经指名道姓告诉你哪一段没过。所以第一件事是把这个判断读出来,而不是原样重发。连续重发解决不了任何问题,反而会让发件 IP 在对方那里的印象更差。
第一步:按退信报错分类,定位断点
发往 FDA 这类域名的退信,九成落在三类里,三类的原因和处理动作完全不同。
- 加密拒绝:退信里出现 TLS、STARTTLS required、no supported cipher 这类字样,说明对方不接受明文,或者你这边能协商出的加密版本不够。这一类去改发信策略,就是本文第二节那六个步骤。
- 认证失败:报错码多为 550 5.7.x,正文提到 SPF、DKIM、DMARC 未通过,或者发件域名与认证记录里的域名对不上。这一类去改 DNS,改邮箱没用。
- 信誉拦截:报错里带 blocked、listed、blacklist、spam 之类的词,通常还附一个申诉或查询链接。这一类既不是加密问题也不是认证问题,是你的 IP 或域名在对方那边被记了账。
分不清这三类,后面所有操作都是猜。三者的对照关系和典型报错,可以看这篇:邮件被拒收和退信有什么区别。如果报错里带的是 550 加一串代码,可以先按代码对号,再看策略要不要动。
第二步:补齐域名认证,再把强制 TLS 开到位
确认是认证或加密这一层的问题,就按顺序做两件事,顺序别反——认证没配好就开强制加密,等于把一封注定被拒的信装进了信封。
- 在 DNS 里配齐 SPF、DKIM、DMARC 三条记录,三者分工和写法这篇讲得比较细:SPF/DKIM/DMARC 是什么、怎么设置。DMARC 建议先以 p=none 跑一两周,看清报告里都有谁在用你的域名发信,再决定要不要收紧。
- 回邮箱后台按第二节配严格 TLS,把 fda.hhs.gov、fda.gov、*.fda.gov 三个域名填进“被包括”。
配完别只发一封测试信。用三到五个不同域名的测试地址(Gmail、Outlook、客户自有域名各一个)连续发几封,逐封打开原始邮件头,确认 spf=pass、dkim=pass、dmarc=pass 三项都在,同时看协商到的 TLS 版本是不是 1.2 以上。一封通过不算通过,连续几封都通过才算。
第三步:配置全对还是被拒,查发件 IP 信誉
如果认证项全 PASS、加密通道也走通了,邮件依旧进不去,基本可以判定是发件 IP 的信誉问题。信誉怎么积累、怎么消耗,是另一套逻辑。
共享 IP 被同池用户拖累、短期高频群发、收件人点过“举报垃圾邮件”,都会让信誉掉分,而这种掉分不会出现在你自己的后台报表里,只能从对方的拒收理由里看出来。
对高频合规发信的场景——注册申报、批量补正通知、多客户同步告知——更实际的做法是直接换一套有自建海外链路、加密能力完整的邮箱基建。信誉是长期资产,靠临时补救很难补回来;而链路上游是不是自己的,决定了出事时你能不能自己查到原因。
六、按业务情况,怎么判断自己要不要开
同样叫“对接 FDA”,三种链路,三套做法。
- 只跟 FDA 等监管机构对接:在策略里把对方域名加进“被包括”清单,传出方向强制即可,其他往来保持默认。
- 链路里有自建网关或反垃圾设备:除了邮箱后台的策略,还要逐跳核对网关到 FDA 的连接是不是强制 TLS,证书链和 PTR 也要自己查。
- 纯托管、没有自有服务器:策略和域名清单在后台配好,证书与反向解析由平台侧承担,重点放在测试信和 TLS-RPT 报告上。
七、你可能还会遇到的问题
开了严格 TLS,会不会把普通客户的邮件全退掉?
不会,前提是域名处理方式选“被包括”。清单里只有 FDA 那几个域名,其他往来照旧。
用 Zoho 邮箱还要不要自己买证书?
托管出站不用。链路里有自建网关或自建 MTA,就要按 FDA 那套要求备。
对方就是不支持 TLS,怎么办?
强制模式下只能退信。这种对接要么换通道,要么确认对方是否支持 S/MIME 加密。
对接人反馈证书不合格,从哪查起?
先看链是否完整,再看 CN 与对外 DNS 是否一致,最后核密钥长度和协议版本。三处都对,再查 MX 与 PTR。
配置动作本身不复杂,难的是分清哪一层归谁。邮箱在 Zoho,策略和域名清单在后台点几下就开;证书和解析,取决于链路里有没有自己的设备。
Zoho Mail企业邮箱,深受国内外企业一致喜爱。纯净无广告,安全加密全球畅邮。
欢迎咨询:400-660-8680转841。立即免费体验15天: https://www.zoho.com.cn/mail/