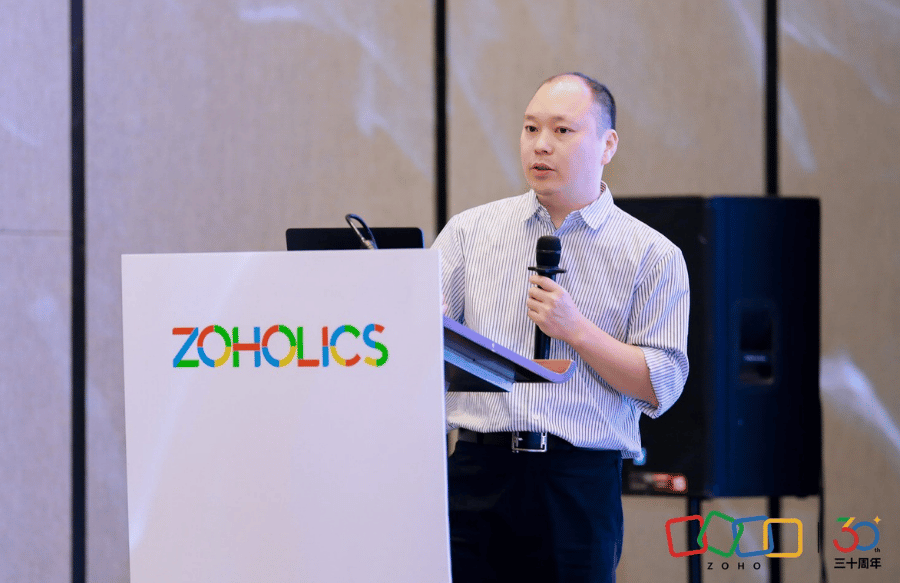
在2026年10月22日的Zoholics深圳用户大会上,一场题为"全球化业务安全与治理实践"的演讲,被不少参会者记进了笔记。
讲台上是乐歌股份信息技术和安全负责人陈先会——一位在乐歌工作了21年的老乐歌人。题目听起来偏"工科",但他讲的其实是每一家出海企业都躲不开的三个问题:数据怎么不泄露,邮件怎么进客户收件箱,客户怎么不被重复打扰。
先说乐歌。
全球化人体工学领军企业、A股上市、跨境电商第一股——三个标签,指向的都是它。
乐歌2002年成立,以线性驱动技术为根基,产品销往100多个国家和地区。
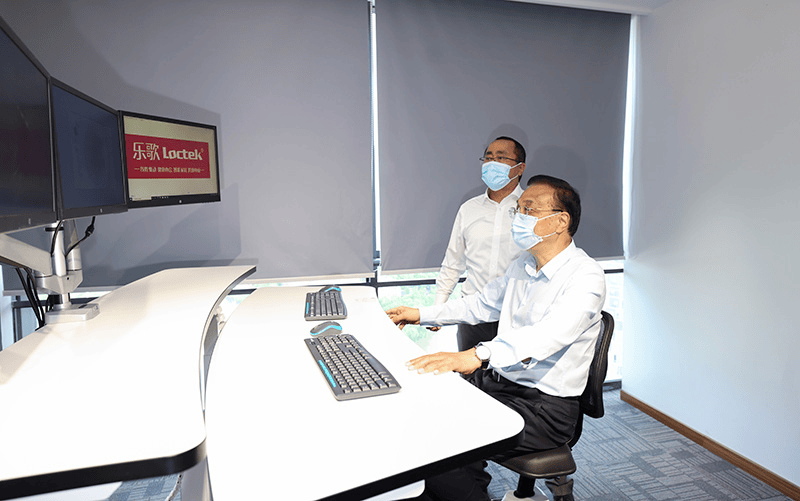
2021年5月24日,李克强总理在浙江宁波考察乐歌人体工学科技股份有限公司(乐歌股份,300729),总理亲自体验了一套智能升降办公产品,重点调研这家企业依托公共海外仓带动国内中小外贸企业出海的模式。
2025年营业收入67.15亿元,自营海外仓总面积超过800万平方英尺,服务2000多家客户——既卖自己的智能升降桌,也帮中国企业打通出海的最后一公里。
业务铺到全球,麻烦也随之而来:沟通成本水涨船高,GDPR等区域合规要求必须严格落地。乐歌的解法,是把企业邮箱整体从阿里企业邮箱迁移到Zoho——数据安全保住了,运营成本也明显降了下来。而这次演讲,陈先会把乐歌多年的治理实践,拆成了三本账。
第一本账:
安全要成体系,不能靠堆设备
出海企业的安全边界,早就不止总部机房:独立站、海外仓、研发环境、移动终端、合作伙伴、跨境数据,处处都是暴露面。
乐歌把它们归纳为六大挑战——不同法域的合规要求、账号与交易攻击、海外业务节点安全、数据跨境规则、跨时区安全响应压力、供应链风险。
乐歌的应对是一套三层框架:外部要求定底线,内部标准转规则,检验与执行保落地。
搭建7×24小时值守的全球安全运营中心,把不同区域的告警集中研判;安全建设按"威胁可视→提前预警→智能防御"三阶段推进,连邮件钓鱼演练都常态化——目的不是考核员工,而是帮助全员识别风险信号。
第二本账:
邮件的目标不是"发出去",是"进收件箱"
这也是乐歌和Zoho协同最深的一环。和海外客户的邮件最大的痛点,不是发不出,而是进不了客户的收件箱:退信、投诉持续累积,发件IP信誉持续下滑,邮件容易进入垃圾箱,甚至被直接拒收——真正的代价,是错过客户产生兴趣的时间窗口。
乐歌给团队划了两条内控线:退信率控制在2%以下,投诉率控制在0.1%以下,异常就自动降速、暂停、复核名单。
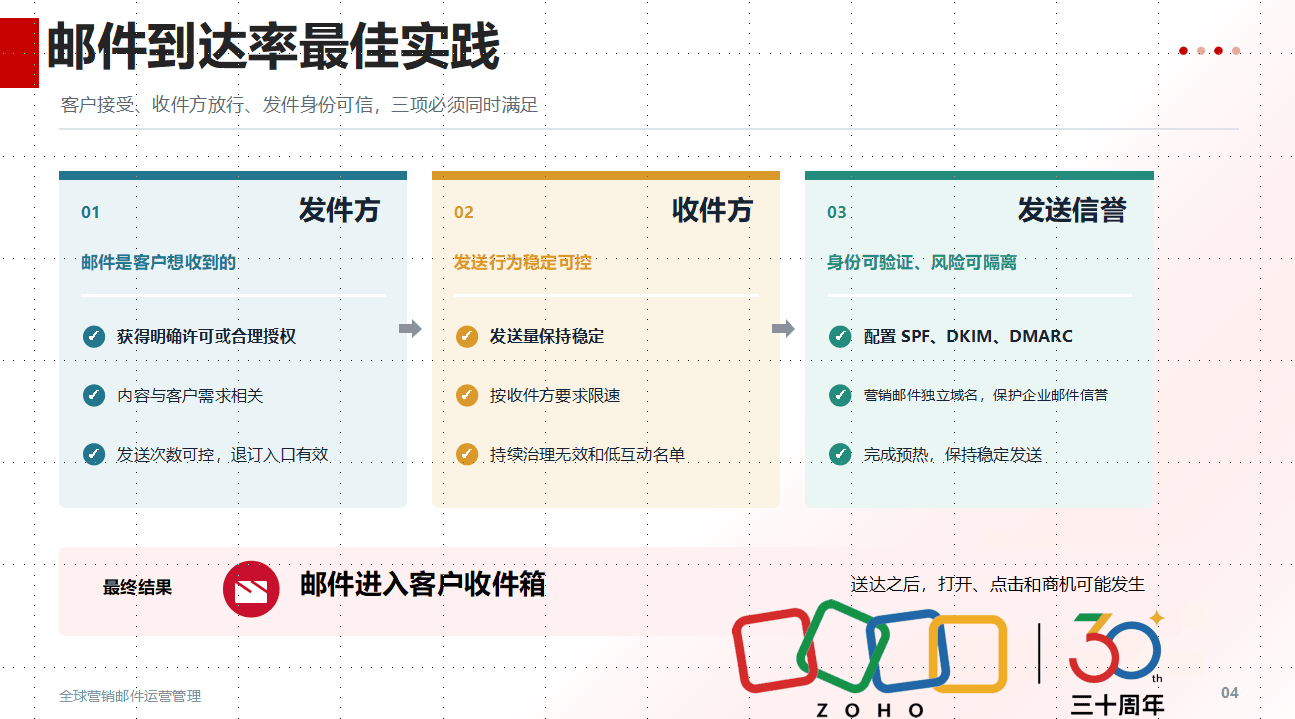
要稳定送达,三项条件必须同时满足:客户愿意收(许可清晰、退订有效)、发送行为稳定(节奏可控、持续清理无效名单)、发件身份可信(配置SPF、DKIM、DMARC,营销邮件用独立域名,与企业邮箱信誉隔离)。
这套管控思路,和Zoho邮箱的身份认证、投递送达能力高度契合——邮件链路先稳,才有后续成交的可能。
这份能力匹配的背后,是Zoho邮箱的底子:全球20座自建数据中心稳定投递;发送IP沉淀了18年干净记录,海外主流邮箱一路信任——谷歌的官方退信说明写得很直白,IP信誉低,直接拒收。加上SPF、DKIM、DMARC、BIMI全部支持,发件身份从上线第一天就是可信的。
治理体系是乐歌沉淀的内功,稳定投递能力是Zoho的基础能力。
第三本账:
客户资产要"一客一档"
多品牌、多团队的公司都有一个隐痛:同一个客户,被三五个业务员分别建档、分别报价。客户看到的是同一家公司给出不同口径,内部则在为客户归属、历史跟进记录扯皮。
乐歌的做法是给每位客户建立唯一主档:一客一档,业务归属、保护期、报价版本、往来记录全部挂在一个客户ID下;长期未跟进的客户进入待激活客户池,由业务员领取后沿用原档案重新激活。
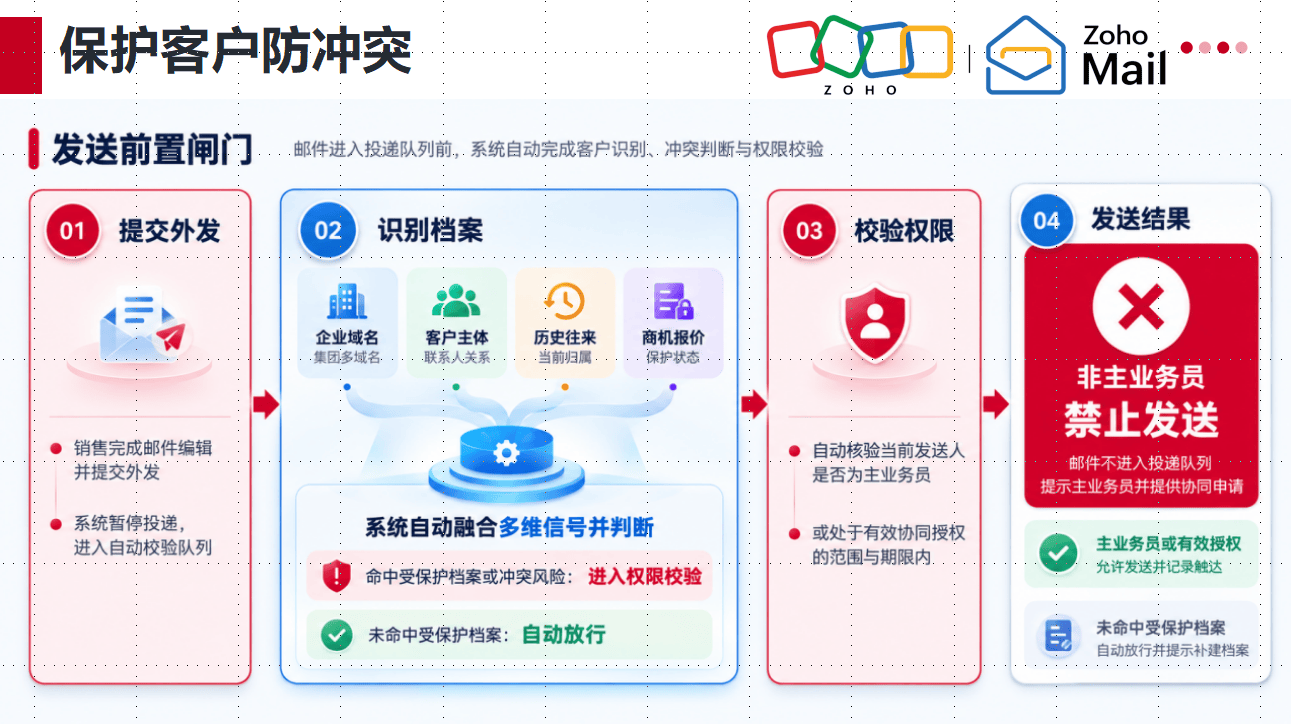
最关键的管控设计,是把这道闸门直接设在了Zoho邮箱里:管理员设置外发规则,先给已知客户的邮箱域名和对应业务员建好对应关系。
之后业务员每次发邮件,系统都会先核对收件人——对得上的正常发送;对不上客户、或发件人没有权限的,邮件发不出去,先转入隔离区,由管理员审核后再处理。无权限的邮件,根本不离开邮箱。
从那以后,客户收到的报价口径一致了,重复打扰消失了。
写在最后
演讲的最后,陈先会用一句话收束了三本账:"安全守住底线,信誉保障触达,治理沉淀关系。"
信任不是由单一系统产生的,而是安全、可靠触达与一致协作的长期积累——这正是乐歌与Zoho同行这些年沉淀下来的东西。
下一届Zoholics,期待更多出海企业把各自的治理答卷带上讲台。
Zoho Mail企业邮箱,深受国内外企业一致喜爱。纯净无广告,安全加密全球畅邮。
欢迎咨询:400-660-8680转841。立即免费体验15天: https://www.zoho.com.cn/mail/