企业邮箱如何防病毒、防钓鱼、反垃圾?1. 发布并验证SPF/DKIM/DMARC域名记录,开启反垃圾与病毒扫描策略,并启用多因素认证;2. 依靠三层过滤逻辑:防病毒用病毒库比对和沙箱分析附件,防钓鱼靠域名验证识别仿冒发件人,反垃圾按发件信誉筛流量;3. 可在进箱前阻断伪造邮件和钓鱼链接,避免货款被骗,保护账号与客户信息安全。
一、企业邮箱怎么防病毒、防钓鱼、反垃圾?三道防线的工作原理
企业邮箱防钓鱼、反垃圾,靠的不是员工“多留个心眼”,而是邮件系统里三层各自分工的过滤逻辑:防病毒拦附件、防钓鱼验身份、反垃圾筛流量。这篇文章把三道防线的工作原理讲清楚,再给你一份可以直接执行的自查步骤和异常处理路径,帮你判断当前邮箱的安全水位够不够。
三道防线到底是什么?各拦住哪类邮件
三道防线不是三个功能开关,而是邮件从进箱到被打开的三层过滤逻辑。每一层针对的攻击形态不同,漏掉任何一层,风险都会顺流而下。
| 防线 | 拦截对象 | 技术原理 | 漏过后果 |
|---|---|---|---|
| 防病毒 | 恶意附件、宏病毒文档 | 病毒库比对 + 沙箱行为分析 | 附件打开即感染,勒索软件加密文件 |
| 防钓鱼 | 伪造发件人的诈骗邮件 | SPF/DKIM/DMARC 域名验证 + 仿冒识别 | 财务人员被冒充老板的邮件骗走货款 |
| 反垃圾 | 垃圾营销、批量群发 | 发件信誉评分 + 内容特征过滤 | 邮箱被垃圾淹没,真实客户邮件被淹死 |
表里有一个容易被忽略的关系:反垃圾是第一道闸门,垃圾流量先被筛掉,防钓鱼才不用在海量邮件里大海捞针;防病毒是最后一环,管的是“邮件本身没问题、但附件有问题”的场景。三层缺一,攻击者只需要换一条路进来。
1. 钓鱼邮件有哪些特征?
钓鱼邮件的种类一直在变,但底层特征相对稳定。常见的可识别信号包括:
- 伪造发件域名:显示名是老板的名字,实际域名多了一个字母或换了后缀
- 紧迫话术:声称“账号即将冻结”“2小时内必须验证密码”
- 附件带宏病毒:Excel 或 Word 提示“启用宏以查看内容”
- 回复地址与显示名不符:显示是同事,点开回复地址却是陌生域名
- 链接指向仿冒站:文字写着官网地址,悬停后实际域名完全不同
对照这份清单翻一翻最近收到的可疑邮件,是成本最低的一次自查。
企业邮箱怎么防钓鱼攻击?先看邮件是怎么被伪造的
钓鱼之所以成功,根本原因是收件方无法验证“这封信真的来自这个域名”。邮件协议在最初设计时只负责投递、不负责验身,验证身份这件事是后来补上去的,补得全不全,决定了钓鱼的难度。
例如,这几类场景在实际业务里反复出现:
- 仿冒老板要求付款:注册一个和公司域名只差一个字母的地址,向财务发“紧急付供应商货款”
- 仿冒供应商改收款账号:用和长期合作供应商几乎一样的显示名,通知“银行账户变更”
- 仿冒管理员要求验证:声称“邮箱存储已满,点击链接重新验证账号密码”
- 回复地址偷换:发件地址正常,但回复字段指向攻击者控制的邮箱
这类攻击绕过的不是病毒扫描,而是“人肉信任”——收件人看到熟悉的显示名就放行了。
那验证链条是怎么工作的?三层各管一件事:
- SPF:查询发件 IP 是否被该域名授权。域名所有者在 DNS 里登记“只有这些服务器有权以我的名义发信”,收件方对照这份名单。
- DKIM:给邮件加数字签名,收件方用公钥验签,确认邮件在传输中没被篡改,且确实出自该域名。
- DMARC:告诉收件方“如果 SPF 或 DKIM 验证失败,该怎么处置”——直接拒收、进隔离区,还是放行并报告。
普通用户侧能做的,是查看邮件头里的验证结果(多数邮箱会标注“此邮件通过/未通过身份验证”)。需要说清一个边界:SPF、DKIM、DMARC 的校验和执行力度取决于邮箱服务商的底层能力,用户自己无法在客户端“补建”这条验证链。如果还想进一步了解如何保护企业邮箱的用户隐私和数据安全,可以结合本文的验证链配置一起做。

给邮箱配齐三道防线:操作步骤与检查清单
这一节的目标:用三步把域名验证、过滤策略和账号加固配齐,每一步都带检查动作。
1. Step 1:发布并验证域名的 SPF/DKIM/DMARC 记录
操作项:
- 在域名 DNS 里添加 SPF 记录(TXT 类型),登记企业授权的发信服务器
- 按邮箱服务商指引生成 DKIM 密钥对并发布公钥
- 添加 DMARC 记录,初期可设为
p=none只观察,逐步收紧到quarantine或reject
完成检查: 用公开的邮件认证检测工具(如 MXToolbox 类服务)查询域名,确认三条记录均已被解析生效;给自己发一封测试邮件,查看邮件头验证结果是否全绿。
容易遗漏: 换了邮件服务商或加了新的发信系统(如 ERP、CRM 自动通知)后没有更新 SPF,导致自家正常邮件验证失败。
2. Step 2:开启反垃圾与病毒扫描策略,养成隔离区复查习惯
操作项:
- 在管理后台确认垃圾邮件过滤和附件病毒扫描已启用
- 设置垃圾邮件隔离区,管理员定期复查(建议每周一次)
- 确认带宏的 Office 附件默认被拦截或警示
完成检查: 让外部邮箱(个人邮箱即可)发一封测试邮件,确认正常进箱;抽查隔离区,统计误判率。
容易遗漏: 隔离区从不复查。客户发来的新询盘、新域名的合作方邮件可能被信誉系统降权,晚看到一周,商机可能就没了。
3. Step 3:开启多因素认证与异常登录提醒
账号被盗后的群发钓鱼,是从“内部”发的,前两道防线全部失效。降低这个风险的动作是加固登录本身:开启多因素认证,配合异常登录提醒。
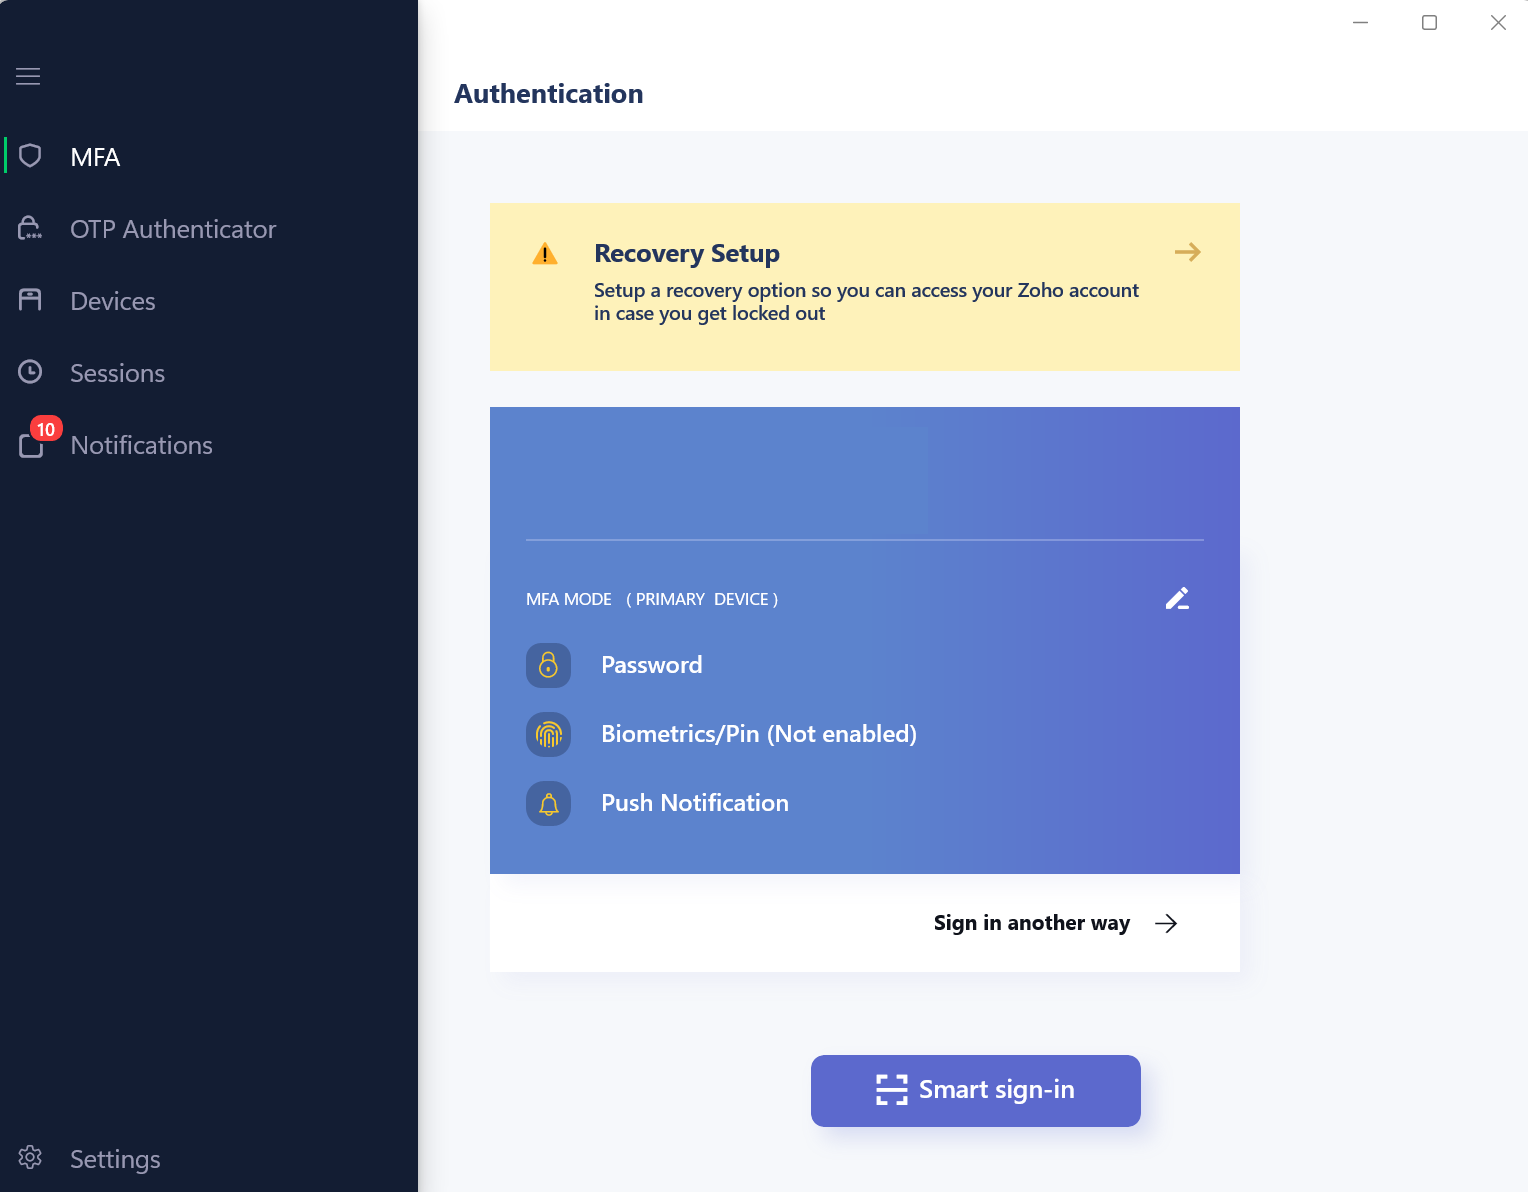
以 Zoho邮箱 为例,管理员可以灵活选择密码登录并叠加多因素认证,支持验证码、推送通知、硬件密钥等方式;系统层面的垃圾邮件拦截率保持在 99.9% 以上,配合病毒扫描,把 Step 2 的过滤强度交给底层完成,管理员只需要管策略和复查。
完成检查: 抽查几个员工账号,确认多因素认证已生效;用非常用设备登录一次,确认收到提醒。
4. 容易遗漏的三件事
- 员工侧培训:一张“钓鱼特征对照表”贴在内部 wiki,比事后追责有用
- 链接核对习惯:点击前先核对链接域名,是邮件钓鱼链接防范成本最低的动作——悬停看真实地址,再判断要不要点
- 附件默认策略:不依赖员工“不打开可疑附件”,直接在策略层拦截宏病毒文档
防线已配置,为什么还有漏网邮件?
配置完成不等于万无一失,残余风险主要来自五个具体缺口。
常见问题包括:
- 正常邮件进隔离区:新客户询盘被误判,商机被延误数天
- 新域名无信誉:刚注册的公司域名发信,在收件方被降权处理
- 零日钓鱼:攻击刚发起、规则库尚未更新的窗口期,邮件照样进箱
- 员工账号被盗:攻击者从内部账号发信,天然绕过外部验证
- 表亲域名:SPF/DKIM 全部验证通过——因为攻击者真注册了那个仿冒域名,验证机制只能确认“域名是真的”,不能确认“域名是不是你的”
前三条靠流程和复查兜底,后两条需要服务商的仿冒域名识别能力介入。表亲域名的拦截属于邮箱服务商的底层识别能力,用户侧无法自行配置,这也是选型时值得重点确认的一项。

1. 收到可疑邮件的三步处置
1. 不点链接、不回信、不打开附件,先保持原状
2. 核对发件域名和回复地址,与已知官方域名逐字比对
3. 通过邮箱的举报功能上报,并通知管理员检查是否有同类邮件批量送达
举报的价值在于:一个人上报,规则库更新后整个组织都受到保护。
什么能力值得在选邮箱时重点看
把前文的问题倒过来,就是选型的检查项:验证链执行力度、仿冒域名识别、宏附件拦截、隔离区管理——这些能力决定了三道防线的实际强度,而它们都运行在用户看不见的底层。具体可以参考最新的企业邮箱榜单,对照安全能力做筛选。
具体到产品。如果你遇到的情况是漏网钓鱼、BEC 诈骗(即冒充高管或供应商的商业邮件欺诈),原因通常不在员工的警惕性,而在于验证链和仿冒识别的强度取决于服务商。Zoho企业邮箱在这几个位置的机制是:
- 邮件验证与加密:支持 SPF/DKIM/DMARC 执行与 S/MIME 加密签名,收件方可验证邮件确实出自你的域名且未被篡改
- BEC 诈骗识别:对冒充高管、仿冒供应商的话术模式做识别,这类攻击不携带病毒附件,纯靠话术,正是传统病毒扫描的盲区
- 权威认证:斩获 VBSpam 杀毒权威认证,垃圾邮件拦截率 99.9% 以上
- 合规背书:同时满足欧盟 GDPR 等国际合规标准,通过 ISO 27001/27017/27018/27701 等多项安全认证,不扫描客户信息、纯净无广告
使用后的变化是:伪造邮件在进箱前被阻断,客户和员工不会被假发件人骗走钱——一封假邮件,能掏空整年利润,这不是修辞,是外贸行业反复发生的真实损失。
边界也要讲清楚:拦截和送达永远受域名信誉、收件方策略和邮件内容影响,没有任何服务商能承诺 100%。换个角度说,这也是为什么“验证链是否严格执行”比“宣传拦截率”更值得在选型时追问。
下一步动作很简单:Zoho邮箱轻量版每人每年 60 元起,支持小规模起步试用;域名验证记录(SPF/DKIM/DMARC)的配置对新手有一定门槛,Zoho 提供 5×8 小时中文售后和 1 对 1 专属服务,可以通过网页弹窗、企业微信、电话直接获得配置协助,不用自己啃 DNS 文档。

三道防线之外,Zoho邮箱还有哪些防伪与识别能力
1. 防表亲域名欺诈
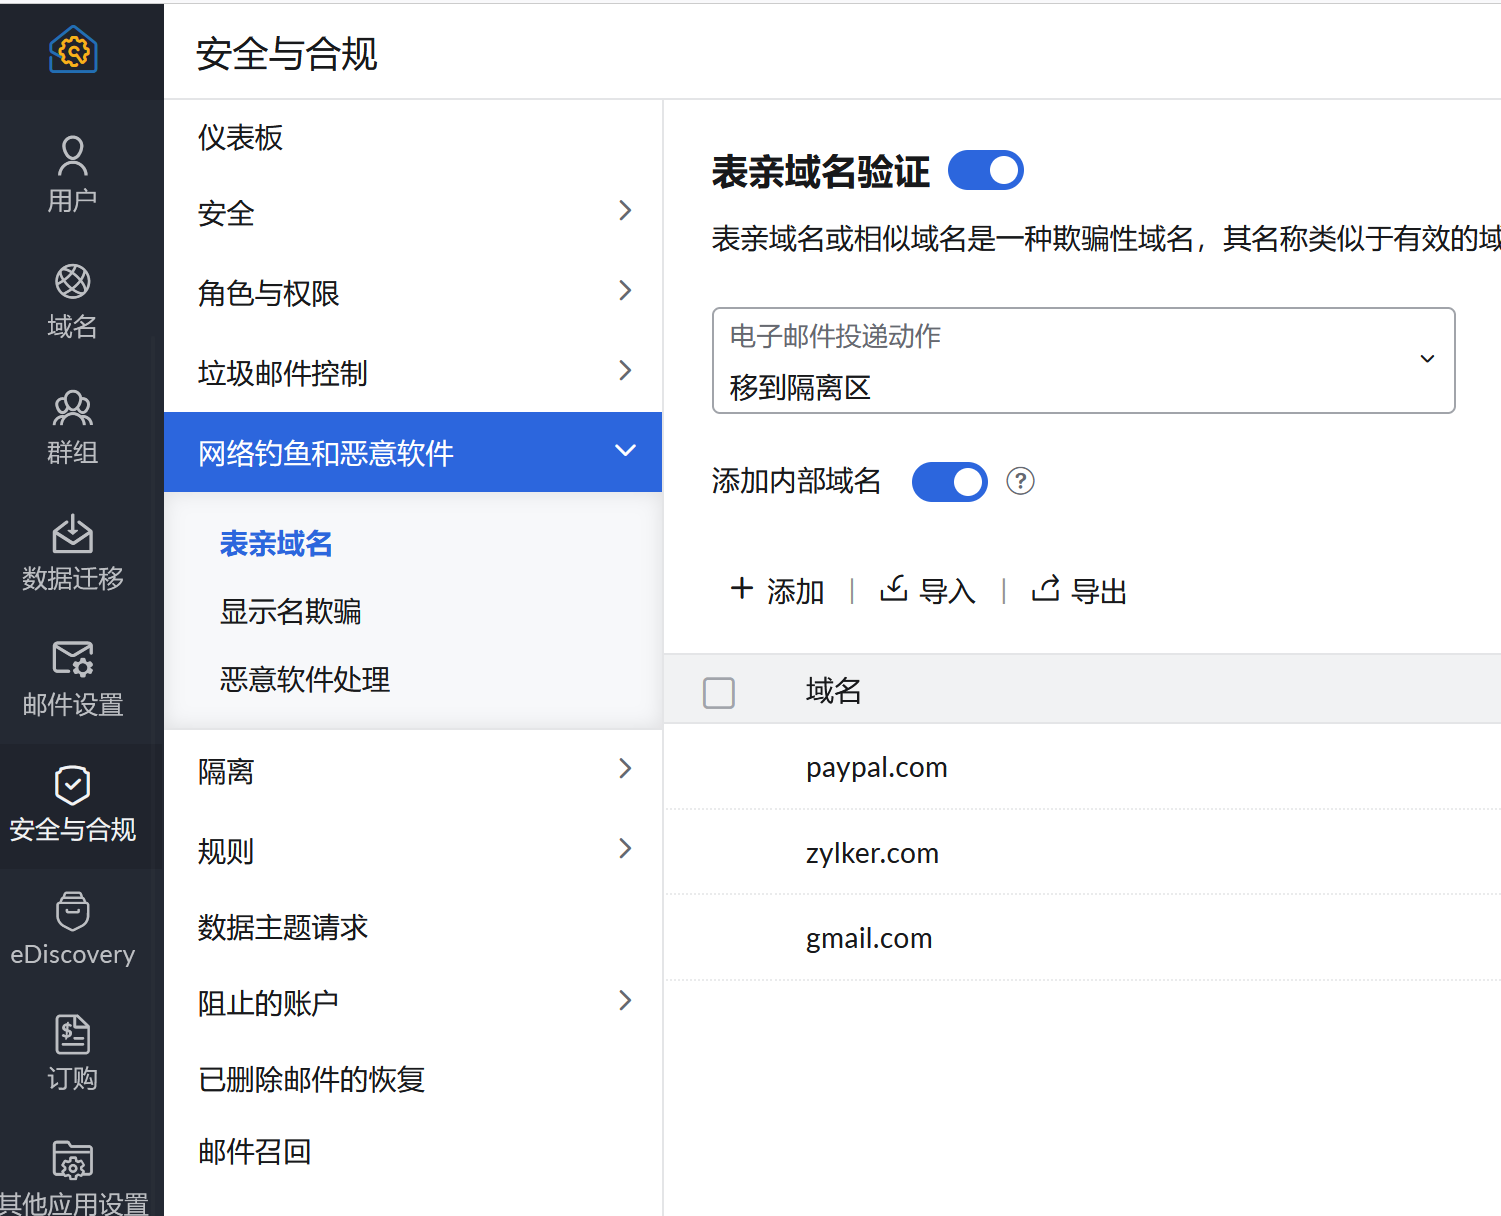
前面提到“验证全通过但域名是仿冒的”这个漏网缺口,防表亲域名欺诈就是针对它的补位能力。它的工作方式是识别与你的企业域名高度相似的仿冒域名攻击,在邮件触达收件人之前拦截,保护客户不被“多一个字母”的假域名欺骗。具体拦截范围以实际套餐为准,通常需要在管理后台由管理员开启。开启后,表亲域名类攻击不再依赖员工肉眼比对域名,风险在系统层被处理。
2. BIMI企业认证
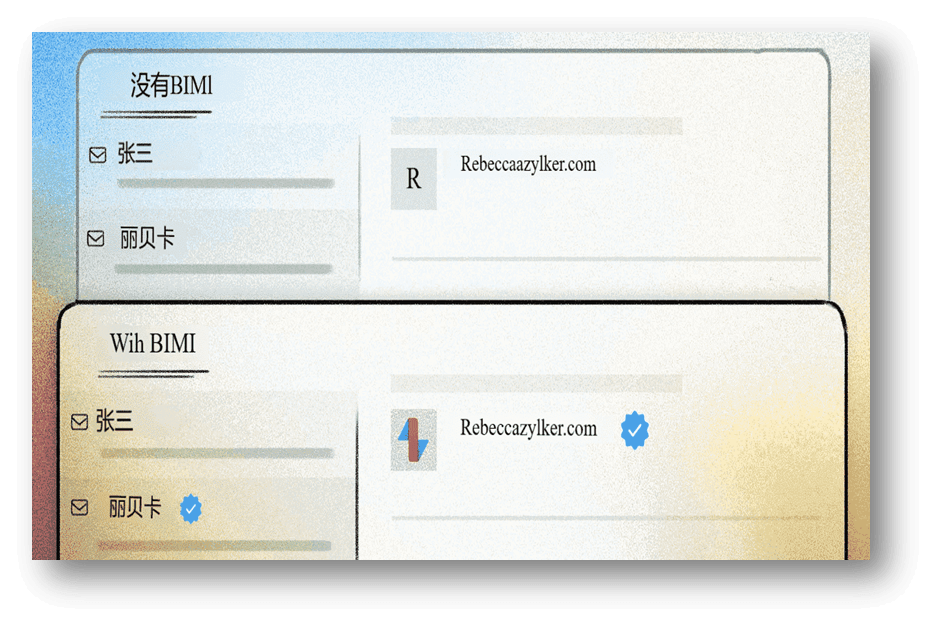
H2-2 里解释过,收件人判断真伪靠验证结果,但普通用户很少去翻邮件头。BIMI 把验证结果可视化:发送邮件时,在收件人收件箱直接显示经过验证的企业品牌徽标。你的域名必须先通过严格的身份验证,才有资格展示徽标,欺骗性邮件没有这个徽标,一眼就能视觉区分。该能力需要域名完成 BIMI 相关认证配置,由管理员在域名和邮箱侧发布对应记录。对品牌对外形象要求高的外贸团队,这是提升客户信任的直观方式。
3. Zia智能助手
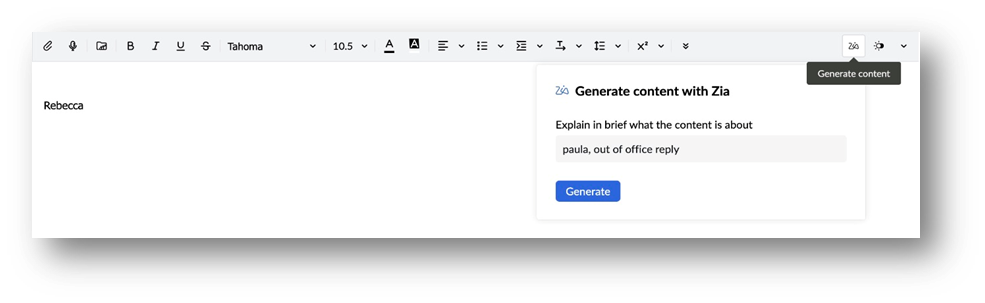
H2-3 的员工侧防范清单里,“怎么回复可疑邮件”“怎么写一封得体的催款信”都消耗时间。Zia 是邮箱内置的 AI 助手:写邮件时点击 Zia 图标、输入内容主题,即可智能生成邮件正文,也支持对已有草稿改写和润色。它运行在邮箱界面内,无需额外安装。生成内容仍需发送前人工确认,适合处理高频、格式化的业务邮件。日常沟通的写作成本降下来,员工才有精力放在辨别可疑邮件这类更需要判断力的事情上。
按你的团队情况,下一步怎么走
- 有专职管理员的企业:优先完成 Step 1 的域名认证记录,把 DMARC 从观察模式逐步收紧,这是投入产出比最高的动作
- 3-10 人外贸小团队:没有专人管安全,选服务商时直接确认验证链执行、BEC 识别和中文售后这三项,把防线交给底层能力
- 曾遭遇仿冒或诈骗邮件的团队:立即检查 DMARC 策略是否还是
p=none,并确认服务商是否支持表亲域名拦截
让每封邮件都经过验证——这句话可以当作检查所有配置完成后的最终标准。可以从轻量版小规模试用开始,用真实业务邮件验证拦截和进箱表现,再决定规模。立即试用,比读十篇对比文章更能告诉你答案。
关于三道防线的常见疑问
是,企业邮箱怎么防钓鱼攻击,只靠员工警惕够吗?
不够。钓鱼攻击专门针对人的信任设计,员工警惕只能降低损失概率,验证链和仿冒识别必须由邮箱系统底层承担。
否,配置了 SPF/DKIM/DMARC 就不会再收到钓鱼邮件吗?
仍可能收到。表亲域名攻击和零日钓鱼可以绕过域名验证,需要叠加仿冒域名识别和员工侧处置流程。
是,垃圾邮件拦截率越高越好吗?
要配合隔离区复查看。拦截率高但从不查隔离区,误判的正常邮件同样会造成商机损失。
Zoho Mail企业邮箱,深受国内外企业一致喜爱。纯净无广告,安全加密全球畅邮。
欢迎咨询:400-660-8680转841。立即免费体验15天: https://www.zoho.com.cn/mail/