钓鱼邮件有哪些特征?9个一眼识别的要点?1. 那封“客户”邮件,真的是客户发的吗;2. 钓鱼邮件的破绽几乎都藏在细节里,肉眼可辨的信号远比想象中多;3. 近似域名:micros0ft.com、zoho-maIl.com。
一、钓鱼邮件的9个典型特征,逐条对照自查
钓鱼邮件的破绽几乎都藏在细节里,肉眼可辨的信号远比想象中多。常见特征包括:
- 近似域名:micros0ft.com、zoho-maIl.com 这类“表亲域名”,只差一个字母,眼快的人也容易漏看;
- 显示名与地址不符:显示名写着“Microsoft 支持”,实际地址是一串乱码个人邮箱;
- 紧迫话术:“账号将在24小时内冻结”“立即验证密码”,制造焦虑让你来不及多想;
- 链接文字与真实去向不符:文字写着官网地址,悬停一看指向陌生 IP 或缩短链接;
- 索要敏感信息:任何正经企业都不会通过邮件索要账号、密码或完整银行卡信息;
- 可疑附件:后缀为 .exe、.scr 的可执行文件,或需要密码才能打开的加密压缩包;
- 通用称谓:"Dear Customer"“尊敬的用户”,真正的合作方通常会叫你的名字;
- 回复地址与发件地址不一致:发件箱显示 A 地址,回复却要求发到 B 地址,典型的中转钓鱼;
- 借势话术:冒充领导“正在开会不方便接电话”、借公共事件发“补贴申领通知”,利用身份和情绪降低戒备。
识别这些特征只是第一步,更关键的是收到可疑邮件时怎么核验、哪些操作绝对不能做。

二、收到可疑邮件时,先做这三步核验
核验的目标很明确:在付出任何代价(点击、输入、付款)之前,确认发件人和请求本身的真实性。
第一步:核验发件人
1. 发件人是真的吗?伪造发件人识别清单
对照下面几个检查点,两分钟内可以排除大部分伪造发件人:
- 检查回复地址:显示名是客户真名,回复地址却是乱码 Gmail/QQ 个人邮箱,直接判定可疑;
- 逐字母读域名:把 longshine-supply.com 和 longshlne-supply.com 放一起,多看一眼 l 和 i 的差别;
- 解析邮件头:查看完整邮件头中的 Return-Path 和 Received 字段,可以追溯到真实发信服务器;
- 查域名注册信息:通过 WHOIS 查询域名注册时间——钓鱼域名往往是注册几天到几周的新域名;
- 验证认证记录:正规企业域名会配置 SPF、DKIM、DMARC 记录,可用在线解析工具检查这些记录是否存在、是否与声称的发件组织一致。
第二步:核验链接真实去向
悬停(手机上长按)查看链接的实际 URL,确认域名与官网一致再决定是否访问。不确定时,直接手动输入官网地址,不要点邮件里的链接。
第三步:通过官方渠道二次确认
涉及付款、合同、账户变更的请求,用已存的电话号码或视频通话联系对方确认,而不是回复邮件或拨打邮件里提供的号码。
容易遗漏的一点:BEC 海外诈骗最擅长的恰恰是“看起来完全正常”——域名、称谓、格式都对,只有付款账户变了。正因为它太像真的,二次确认这一步永远不能省。
完成检查的标准很简单:发件域名验证通过、链接去向与官方一致、付款请求已通过独立渠道口头确认。三项中任何一项存疑,就按“可疑邮件”处理。
三、识别靠眼力不够了:BEC海外诈骗专挑“看起来正常”的邮件
钓鱼邮件越像真的就越危险,而 BEC(商业邮件欺诈)正是把“伪装正常”做到极致的一类攻击。例如:
- 伪装成合作三年的老客户,发来一份“补签合同”,附件里夹带账号变更说明;
- 用只差一个字母的表亲域名注册邮箱,混在客户正常往来邮件中间,只在你付款前的最后一封出现;
- 冒充 CEO 或采购负责人,以“在出差、不方便电话”为由,要求财务紧急汇款到“新供应商”账户;
- 劫持或仿冒供应商邮箱,在货款支付节点发来“银行系统升级,请汇入新账户”的通知。
这四类剧本的共同点是:9条特征清单里的大部分信号都不出现。等业务量大到每天几十封往来邮件、多个销售同时跟进客户时,逐一人工核验既不现实也容易疲劳漏判。这时候,邮箱本身的垃圾邮件拦截率、伪造域名识别能力,就从“加分项”变成了选型时的硬指标。以 Zoho企业邮箱 为例,其垃圾邮件拦截率达到 99.9%,并具备针对 BEC 海外诈骗的识别能力(具体数据以官方最新说明为准)——这类基建能力决定了可疑来信是进收件箱考验你的眼力,还是在进箱前就被拦截。

四、企业邮箱防钓鱼攻击的三道防线怎么配置
个人识别有边界,企业邮箱安全防护指南的核心思路是把防线前移:让传输层、过滤层、管理层各自承担一部分识别压力。
1. 第一道防线:传输层加密与签名
在邮件服务器配置 TLS 传输加密,并为域名启用 SPF、DKIM、DMARC 认证。DKIM 签名让每封外发邮件带上加密凭证,收件方服务器可验证邮件是否真的来自你的域名;DMARC 则告诉收件方“验证失败该怎么处理”。配置完成后,伪造你域名发信的邮件在对方收件箱的存活率会大幅下降。需要注意,认证配置只解决“能不能验证”,最终拦截效果还取决于收件方服务器的策略与域名信誉。
2. 第二道防线:过滤层自动分拣
依赖员工手动举报可疑邮件,响应永远是滞后的。更可靠的做法是用入信过滤规则做自动化处理:命中特定条件的邮件自动打标、归档或隔离,销售和客服不需要逐封判断。Zoho企业邮箱支持 14 种入信过滤条件和 16 种执行动作——不仅限于过滤垃圾邮件,还可以把“发件域名包含特定关键词”“附件为可执行文件”的邮件自动隔离,同时把重要客户来信自动归档打标。作为对比,同类产品中网易支持 13 种条件、阿里 9 种、腾讯仅 1 种且不支持配置过滤后的执行动作,自动化空间差距明显。
3. 第三道防线:管理层管控与留存
管理员统一管控账号策略:强制或推荐全员开启多因素认证(推送通知、一次性验证码、Zoho OneAuth 指纹识别等方式,兼容谷歌/微软验证器),防止密码泄露后账号被直接接管;开启异常登录告警,账号在陌生地区登录时第一时间通知管理员;启用全员邮件归档,即使员工误删了关键往来邮件,证据链仍然完整可查,事后追责与复盘有据可依。
这三道防线的限制条件要说明清楚:拦截与送达效果同时受域名信誉、收件方策略影响,任何邮箱服务商都无法承诺100%拦截,防钓鱼始终是“基建能力 + 人工流程”的双层保险。

五、邮箱安全防线还能这样用
识别伪造域名、减少误判,除了靠规则,还可以靠这三项具体功能。
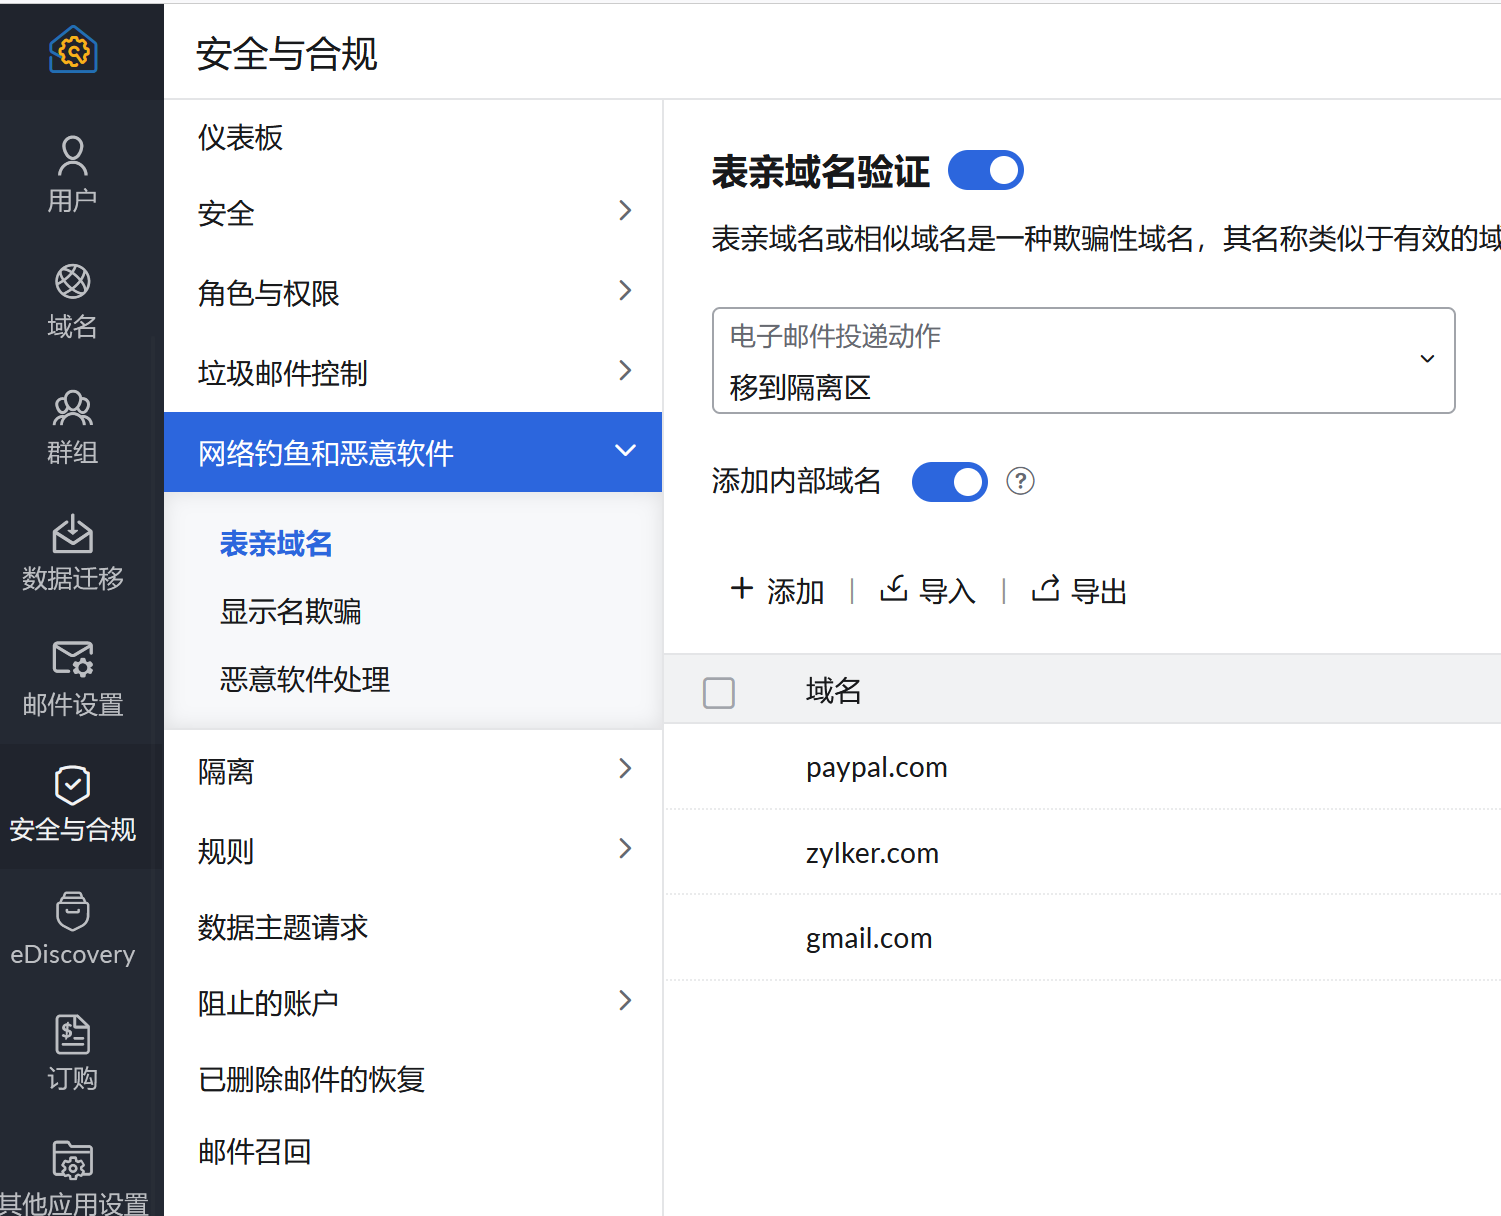
1. 防表亲域名欺诈
前面提到的 micros0ft.com 式“表亲域名”(Typosquatting),单靠人眼逐字母比对效率很低。这项功能会自动识别与你的企业域名高度相似的仿冒域名来信并拦截,相当于把“逐字母检查”这一步交给系统。管理员在后台的防欺诈设置中开启即可,通常需要先验证自己域名的合法性。具体拦截范围以实际套餐为准,开启后,仿冒域名发来的邮件在进入员工收件箱之前就被拦下。
| 对照维度 | 仿冒域名来信 | 真实域名来信 |
|---|---|---|
| 域名拼写 | 与官方域名差1-2个字符 | 与官方域名完全一致 |
| 域名注册时间 | 多为近期新注册 | 通常注册多年 |
| 认证记录 | SPF/DKIM 缺失或不匹配 | 认证记录完整且匹配 |
| 处理结果 | 自动拦截或隔离 | 正常进入收件箱 |
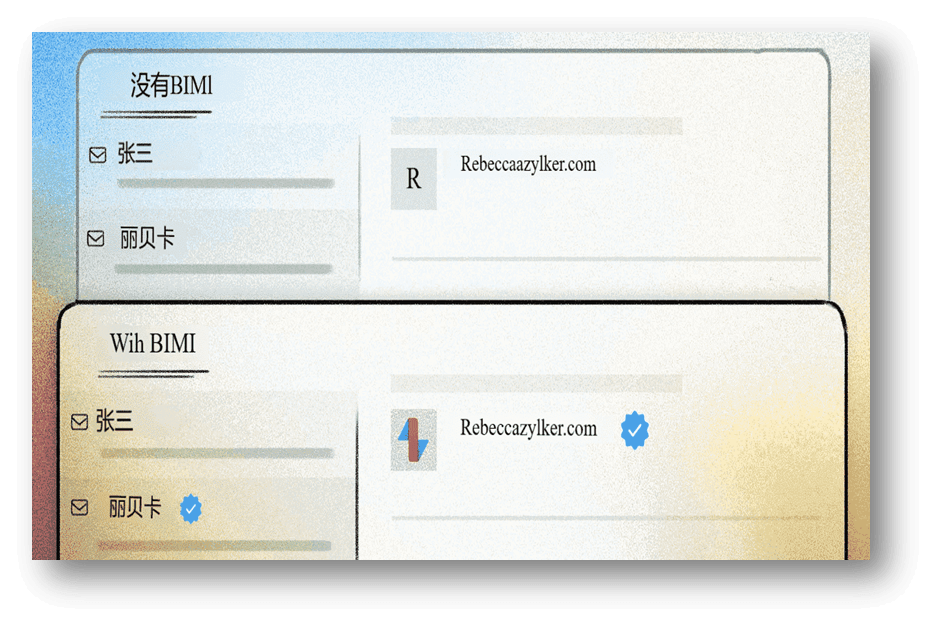
2. BIMI企业认证
客户收到你的邮件时,收件箱里会显示经过验证的企业品牌徽标,而没有通过认证的仿冒邮件不会有这个标识。它运作的前提是域名已配置 DMARC,之后在管理后台上传品牌徽标并完成验证。需要说明的是,BIMI 只在同样支持 BIMI 显示的收件方客户端生效,覆盖范围有一定边界。对于品牌辨识度高的外贸企业,它让客户多了一个一眼区分真伪邮件的视觉依据。
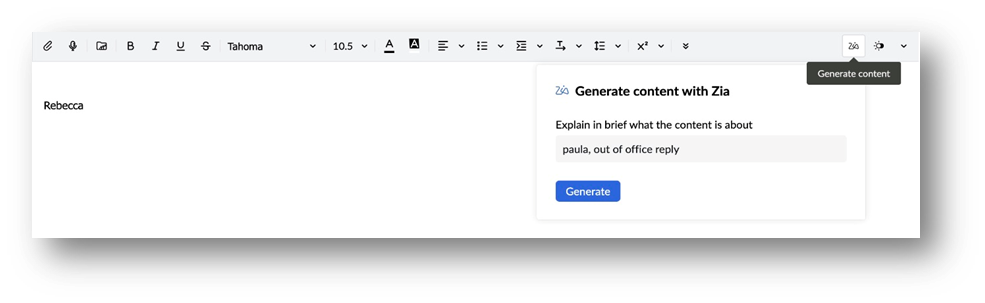
3. Zia智能助手
写邮件时点击 Zia 图标、输入内容主题,即可智能生成邮件正文,支持 AI 帮你写信、改写和润色。它和安全的关系在于效率:业务员回复客户邮件的速度越快、表达越规范,越不容易因为赶时间而放松对可疑邮件的警惕,也减少因措辞混乱被客户误认为钓鱼邮件的情况。功能入口在写信界面内,无需额外配置,具体能力范围以实际版本为准。日常沟通中,它能明显压缩写常规往来邮件的时间。
六、完成自查后,按这三类情况做决定
对照下面的分类,判断自己处于哪个阶段,再决定投入多少:
| 你的情况 | 建议动作 | 判断依据 |
|---|---|---|
| 个人用户,偶尔收到可疑邮件 | 记住9条清单 + 三步核验 | 邮件量小,人工核验成本可控 |
| 外贸团队,多人共用邮箱体系 | 升级为带防钓鱼基建的企业邮箱 | 业务量大,人工核验必然出现疲劳漏判 |
| 纯内贸、邮件量极小 | 先做好人工核验,暂缓投入 | 防钓鱼基建的边际收益有限 |
如果你属于第二类——有海外客户往来、有员工需要统一管理、付款环节依赖邮件确认——那么邮箱的过滤规则、多因素认证、邮件归档这些能力就不再是可选项。Zoho企业邮箱支持免费试用,可以在真实业务中测试过滤效果与拦截表现;遇到可疑邮件的排查问题,也有5x8小时中文售后协助处理,不必自己啃英文文档。
如果你目前邮件量很小、也没有团队管理需求,先把手动核验流程执行到位,等业务规模变化后再考虑升级,钱花在刀刃上。日常往来中结合外贸业务员跟进邮件的技巧,也能进一步规范团队沟通习惯。
七、关于钓鱼邮件识别的几个常见问题
钓鱼链接点开了怎么办?邮件钓鱼链接如何防范?
点开后第一时间断网修改邮箱及关联账号密码,开启多因素认证,并检查是否有异常发信记录。防范上,养成悬停查看链接真实去向的习惯,不从邮件内点击进入需要登录的页面。
是不是只有企业邮箱才会被钓鱼?
不是。个人邮箱同样会被钓鱼,且因缺少企业级过滤和管理员告警,往往发现得更晚。
员工较多时能否强制开启多因素认证?
可以。以 Zoho企业邮箱 为例,管理员可在后台为全机构统一配置多因素认证策略,员工登录时需通过推送通知、验证码或 OneAuth 指纹等方式二次验证。
八、收到可疑邮件,哪些操作是绝对不能做的?
识别出邮件可疑后,处理方式比识别本身更容易踩坑。以下操作无论如何都不要执行:
- 不点任何链接:哪怕它看起来像“取消订阅”或“这不是我”——这些按钮同样可能指向钓鱼页面,甚至被用来验证邮箱活跃状态;
- 不下载附件:尤其是 .exe、.scr 可执行文件、带密码的加密压缩包,以及要求“启用宏”的 Office 文档;
- 不回复、不回拨:不要回复邮件或拨打邮件中提供的联系电话,回信和电话另一端很可能就是骗子本人,他们最擅长在“确认”环节稳住你;
- 不输入敏感信息:不要在邮件引出的页面输入账号、密码、验证码或银行卡信息,正规企业不会通过邮件索取这些内容。
在转账、合同签署、收款账户变更这类高风险场景中,绝不要仅凭邮件内容就执行操作,哪怕对方语气再紧急、身份再像领导或老客户。确认可疑后,也不要顺手把邮件转发给同事“帮忙看看”而附上链接或附件,转发行为可能让更多人暴露在风险中。
正确做法是:将邮件标记为垃圾邮件或钓鱼邮件并举报,让邮箱系统的过滤规则学习该样本;涉及账号泄露迹象的,立即断网修改密码并开启多因素认证;如果已经误操作,第一时间联系 IT 管理员或邮箱服务商协助处理,越早处置损失越小。
识别钓鱼邮件靠9条清单起步,靠三步核验兜底,但要让整个团队远离钓鱼邮件陷阱,最终还是要把防线交给邮箱基建——可疑来信在进收件箱前就被拦截,业务员无需靠眼力辨真假。立即试用,用真实业务验证你的邮箱防线。
Zoho Mail企业邮箱,深受国内外企业一致喜爱。纯净无广告,安全加密全球畅邮。
欢迎咨询:400-660-8680转841。立即免费体验15天: https://www.zoho.com.cn/mail/