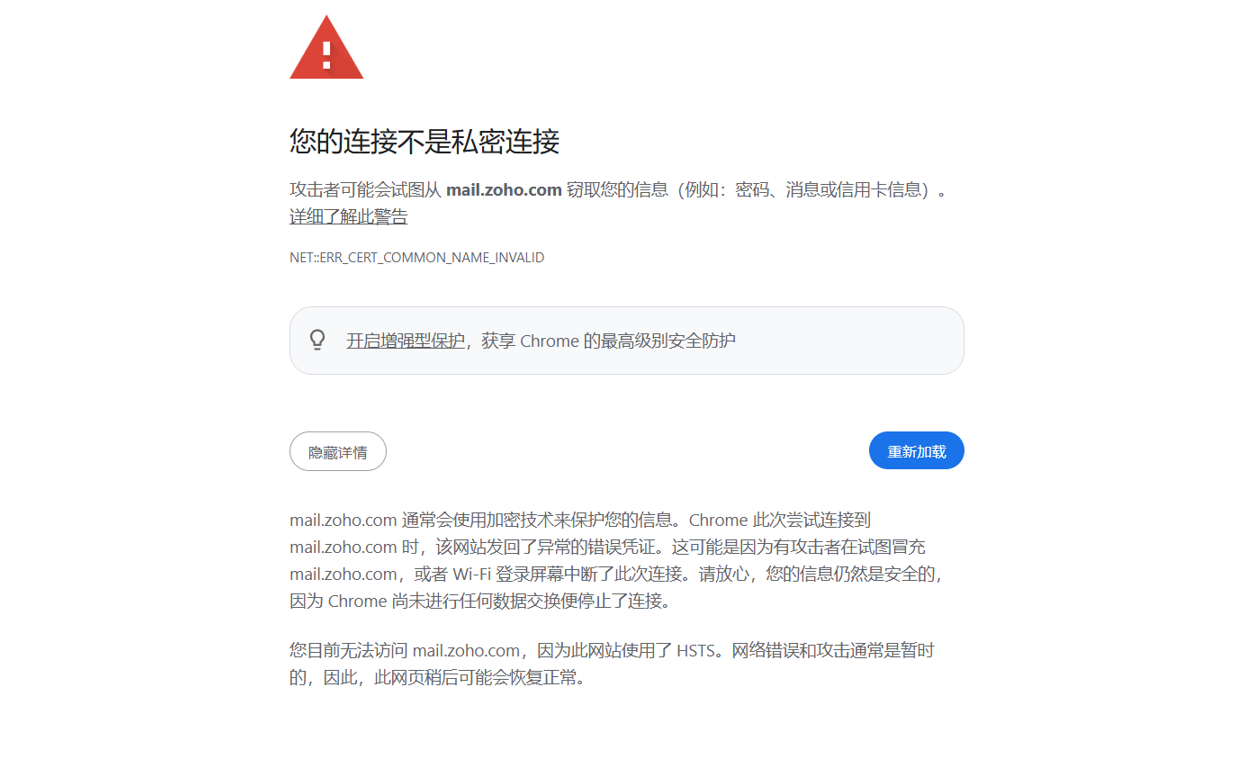
近期,有用户反馈:登录 Zoho 邮箱管理后台时,浏览器突然弹出整页警告——"您的连接不是私密连接",并提示攻击者可能试图窃取密码等信息,错误代码为 NET::ERR_CERT_AUTHORITY_INVALID,地址栏标红"不安全"。
看到这个页面,多数人的第一反应是:邮箱是不是出事了?账号还安全吗?
先说结论:这类警告的直接含义是"浏览器无法验证对面服务器的身份",它指向的是访问链路,而不是邮箱账号本身。在多数此类案例中,邮箱服务运行正常,问题出在您与邮箱之间的解析和路由环节——流量在半路被"带错了地方"。
一、先看懂警告:证书错误到底在说什么
访问邮箱后台时,浏览器会先与服务器建立 HTTPS 加密连接,并校验对方出示的证书:域名对不对、签发方可不可信、有没有被篡改。任何一环对不上,浏览器都会立刻拦截,宁可不放行。
NET::ERR_CERT_AUTHORITY_INVALID 的含义非常具体:当前连接出示的证书,其签发方不在系统信任列表中,证书链无法验证。换句话说,浏览器怀疑您连到的根本不是真正的 Zoho 服务器——而这个怀疑通常有道理。
哪几种情况会遇到这种报错?常见的是三类:
- DNS 解析被污染或劫持:域名被解析到陌生的 IP 地址,浏览器连到一台假冒服务器,它出示的证书自然与域名对不上。
- 局域网代理或企业网关介入:部分企业在网关上对 HTTPS 流量做内容审查,网关会用自签证书替换原证书,终端不信任就会报警。
- 所在运营商链路异常:路由或解析环节被大规模劫持,影响面大、时间集中,下文的事件就是典型。
判断的关键在于:报错是"个别人偶发",还是"一批人同时出现"。前者多半是终端或局域网问题,后者就要怀疑链路被劫持了。
二、已有先例:7 月西南地区跨境 BGP 与 DNS 劫持事件
这类链路劫持并非理论风险。NISL 实验室的复盘显示,2026 年 7 月中下旬起,云贵川等地的中国移动宽带用户陆续反馈:电脑连上 Wi-Fi 后,浏览器自动弹出赌博网站。终端并未中毒,问题出在更底层——BGP 路由劫持叠加 DNS 应答篡改:境外返回的域名解析流量被异常路由引至攻击者控制的网络,DNS 应答在途中被篡改,用户拿到错误的解析结果。
这次攻击的时间线大致如下:
| 时间 | 事件 |
| 7 月 10 日 | 广东移动部分网络前缀首次出现异常路由 |
| 7 月 16 日–21 日 | 攻击持续加剧,云贵川用户集中反馈浏览器被跳转 |
| 7 月 25 日–31 日 | 异常路由扩大至三个前缀,7 月 29 日达到峰值 |
| 8 月 18 日–19 日 | 攻击再次出现,波及 23 个前缀,多个顶级域解析受影响 |
| 8.20 | 短期扩散 |
统计显示,攻击期间至少 51.9 万个二级域名出现过异常解析,覆盖软件更新、CDN 调度、证书状态查询、反垃圾黑名单等各类服务。更麻烦的是它的隐蔽性:对单个域名而言,异常应答的比例大多低于 2%——大部分查询正常,只有少数查询在特定地区、特定时段被劫持,用户很难察觉。
当解析链路被这样污染,访问任何网站都可能拿到错误结果,企业邮箱后台也不例外:浏览器连到陌生服务器,对方出示的证书与域名对不上,"连接不是私密连接"就出现了。这类问题与邮箱服务商无关,也不是账号被盗,但足以让半天的业务沟通停摆。
三、六步排查:遇到证书警告怎么办
遇到这类警告,正确的动作是排查链路,而不是跳过警告。建议按下面的顺序处理:
- 更换 DNS 后重试。把本地 DNS 改为公共解析服务,如 223.5.5.5,并在命令行执行 ipconfig /flushdns 清理缓存后重新访问。如果换 DNS 后问题消失,基本可以确定问题出在链路侧,而不是邮箱或电脑。
- 做一次跨网对比。用手机流量(不连 Wi-Fi)访问同一地址:跨网访问正常、仅宽带异常,指向运营商链路问题;跨网都异常,再回头检查终端和账号设置。
- 检查代理与安全软件。关闭系统代理,暂时退出 VPN、加速器等工具后重试;企业内网用户请联系 IT 确认网关是否在做 HTTPS 内容审查。
- 核对访问域名。确认地址栏是 zoho.com.cn / zoho.com 官方域名,警惕拼写相似的仿冒站点。
- 管理员侧交叉验证。让不同地区、不同运营商的同事访问同一后台,对比是否只有个别区域异常;有条件的企业可对关键业务域名做多地解析监测。
- 问题仍未解决时联系支持。通过 Zoho 邮箱官网联系技术支持,提供报错截图、所在城市与运营商信息,便于快速定位。
有一条安全底线需要单独强调:看到证书警告时,不要点击"忽略警告继续访问",更不要在那个页面上输入邮箱账号和密码。证书校验是 HTTPS 的最后一道闸,跳过它,前面所有加密都可能失去意义。
四、把链路安全纳入邮箱安全体系
邮件安全不只发生在邮箱服务器里——从您发出第一条 DNS 查询开始,安全链条就已经启动。这次事件波及的域名中,甚至包括证书状态查询(CRL/OCSP)这类安全基础设施本身,值得每一家企业重新审视自己的访问链路。
对选型者和管理者而言,一套让人放心的企业邮箱体系,链路和服务器两端都要过硬。Zoho 邮箱在这两端的投入包括:
- 传输与身份双重防护:全面支持 SPF、DKIM、DMARC 域名认证协议,提供 S/MIME 端到端加密与高级威胁防护(ATP),让伪造邮件与钓鱼链接无处遁形。
- 全球 20个自建数据中心:不依赖第三方云平台,链路、存储与容灾自主可控,多地域冗余让访问与投递更稳。
- 11 项国际安全与隐私认证:包括 ISO 27001、ISO 27017、ISO 27018、SOC 2 Type II,并严格遵守 GDPR 等全球隐私法规。
- 经得起第三方反复测试的拦截能力:VBSpam 测试中,垃圾邮件拦截率 99.329%、钓鱼邮件拦截率 99.870%、误判率 0.00%;2026 年再获 SE Labs 安全奖。
对企业管理者来说,这次事件最实际的启示,是把"访问链路"纳入邮箱运维清单:统一办公网的 DNS 策略,对核心业务域名做跨网解析监控,让链路异常在员工反馈之前先被发现。
如果您所在团队近期遇到证书警告、访问异常或邮件收发问题,可以把访问链路和邮箱配置一起检查一遍。链路稳了,邮件才真正稳。
Zoho Mail企业邮箱,深受国内外企业一致喜爱。纯净无广告,安全加密全球畅邮。
欢迎咨询:400-660-8680转841。立即免费体验15天: https://www.zoho.com.cn/mail/